Meilleur plugin sécurité WordPress en 2026 : comparatif des 13 solutions
Trouver le meilleur plugin sécurité WordPress en 2026 ne relève plus du choix de goût, mais de la méthode. WordPress fait tourner environ 40,1 % de l’ensemble des sites web et 58,6 % des sites dont le CMS est identifié, selon W3Techs au 13 octobre 2026.
Cette position dominante en fait la cible la plus rentable pour les attaquants automatisés : un CMS unique, un écosystème d’extensions gigantesque, et des millions de sites administrés par des utilisateurs non techniques.
Le rapport 2025 de Patchstack recense 11 334 vulnérabilités dans l’écosystème WordPress, soit 42 % de plus qu’en 2024. Plus de neuf sur dix (91 %) concernent des extensions, 1 009 des thèmes et six le cœur du CMS. Au moment de leur divulgation, 4 764 de ces failles (42 %) restaient sans correctif disponible. Pour les vulnérabilités les plus recherchées, le délai médian avant exploitation massive tombe à environ cinq heures.
Autrement dit : le temps entre la publication d’un correctif et l’attaque automatisée se compte désormais en heures, pas en semaines. C’est précisément dans cette fenêtre que les plugins de sécurité WordPress sont censés agir. Mais tous ne jouent pas le même rôle, et certains sont présentés comme des remparts quand ils ne font que journaliser des événements.
Cette page est la version consolidée de deux articles sur le sujet. Elle reprend les dix solutions déjà comparées, y ajoute Jetpack Protect, VaultPress et Defender, et absorbe la FAQ détaillée de l’ancienne version. Elle couvre donc 13 plugins au total, avec pour chacun ce que protège réellement la version gratuite, ce que coûte la version payante, et pour quel profil le produit tient ses promesses.
En bref
- Le meilleur plugin de sécurité WordPress dépend du besoin : Wordfence pour la couverture complète, Sucuri pour le pare-feu cloud, Solid Security et AIOS pour le durcissement accessible, MalCare pour le nettoyage automatisé.
- Aucun plugin ne protège à lui seul. Un plugin sécurité WordPress gratuit couvre le risque de masse, mais pas une mauvaise hygiène de mise à jour ni un mot de passe réutilisé.
- Le rapport Patchstack 2025 comptabilise 11 334 vulnérabilités dans l’écosystème WordPress, dont 91 % dans des extensions et 42 % sans correctif à la divulgation.
- Cumuler deux pare-feu (le firewall WordPress de deux éditeurs différents) crée plus de conflits que de sécurité : un seul plugin principal, auquel s’ajoutent au besoin des outils spécialisés.
- Un plugin de sauvegarde comme VaultPress Backup répond à un risque différent du pare-feu : l’intrusion se prévient, la perte de données se restaure.
- Le coût d’un site compromis reste très variable, mais l’interruption d’activité et la perte de référencement pèsent souvent plus lourd que la facture de nettoyage elle-même.
Note de transparence éditoriale. CritiquePlus finance une partie de son travail par l’affiliation : certains liens de cette page peuvent générer une commission si vous souscrivez une offre payante chez un éditeur. Cette rémunération n’influence ni la sélection, ni l’ordre du classement, ni les chiffres cités, qui proviennent de la documentation officielle des éditeurs, du répertoire WordPress.org et de rapports publics d’analyse de vulnérabilités. Aucun éditeur n’a relu ni validé cet article avant publication.
Pourquoi la sécurité WordPress est une priorité en 2026
La popularité de WordPress explique la pression qu’il subit. Un attaquant n’a pas besoin de cibler votre site en particulier : il lui suffit d’exploiter en masse une extension vulnérable présente sur des dizaines de milliers d’installations. Le rapport 2025 de Patchstack illustre l’ampleur du phénomène : 11 334 vulnérabilités recensées, 91 % dans des extensions, 42 % sans correctif au moment de la divulgation. La base de données de WPScan, alimentée en continu, confirme cette dynamique sur des centaines d’extensions actives, y compris des thèmes populaires.
Cette automatisation change la nature du risque. Il y a dix ans, un site était attaqué parce qu’il était intéressant. Aujourd’hui, un site est scanné parce qu’il existe. Les bots ne font pas de tri : ils testent, et celui qui répond mal est exploité. C’est ce qui rend la notion de protection WordPress passive (installer un plugin) insuffisante si elle ne s’accompagne pas d’une maintenance réelle.
Ce qu’un site compromis coûte vraiment. Les chiffres de nettoyage circulent beaucoup, souvent sans source vérifiable. Ce que l’on peut dire : une intervention simple se situe généralement entre 150 et 500 dollars, une infection complexe avec portes dérobées pouvant grimper à 1 000-3 000 dollars ou plus.
Une estimation publiée en 2026 avance une moyenne de 14 500 dollars pour une petite entreprise, en intégrant l’intervention, l’interruption d’activité et le travail de récupération SEO – un chiffre secondaire, pas un tarif universel. En France, une moyenne de 8 500 euros pour une PME en 2025 est attribuée à Cybermalveillance.gouv.fr ; cette donnée circule sans lien direct vers l’étude source et doit être lue avec prudence.
Le coût invisible du référencement. Un site piraté peut être retiré des résultats de recherche, blacklisté pour distribution de malwares ou afficher des redirections vers des sites frauduleux. Une part significative des infections WordPress ne défraie pas la chronique : elle ne se manifeste pas par une page cassée, mais par du trafic qui part ailleurs. Un site vitrine sans données sensibles peut perdre des mois de positionnement avant qu’un propriétaire ne s’en aperçoive.
Pourquoi 2026 accentue le problème. Trois facteurs se cumulent : la professionnalisation des attaques automatisées, la dépendance croissante à des chaînes de plugins (un thème appelle une extension, qui appelle une bibliothèque), et la tentation d’empiler des extensions sans les maintenir. Ajoutez à cela la pression sur les délais – environ cinq heures entre la publication d’une faille de sécurité WordPress et son exploitation massive – et vous obtenez un environnement où la réactivité compte autant que la protection.
Comment nous avons sélectionné ces plugins de sécurité (méthodologie et critères)
Nous ne prétendons pas disposer d’un laboratoire capable de rejouer des milliers d’attaques dans un environnement contrôlé. Cette rubrique part d’un principe simple : un plugin de sécurité se juge d’abord sur ce qu’il protège réellement quand on ne paie rien, ensuite sur ce qu’il coûte en argent, en performance et en complexité.
Cinq familles de critères ont été croisées pour évaluer chaque solution.
- Protection en temps réel et pare-feu – le plugin bloque-t-il les requêtes malveillantes avant qu’elles n’atteignent le site, ou se contente-t-il de consigner les tentatives après coup ? Le WAF est-il inclus en gratuit ou réservé à l’offre payante ?
- Scan et nettoyage des malwares – la détection existe-t-elle sans payer ? La suppression est-elle automatisée ? Le scan tourne-t-il sur le serveur (impact sur les performances) ou à distance, sur l’infrastructure de l’éditeur ?
- Durcissement et gestion des accès – limitation des tentatives de connexion, authentification à deux facteurs (2FA), masquage de la page de connexion, sécurisation de
wp-config.phpet de.htaccess, contrôle des rôles et des utilisateurs. - Impact sur les performances – un plugin de sécurité qui ralentit chaque chargement de page coûte plus cher qu’il ne rapporte. Nous regardons si le scan et le filtrage s’exécutent en tâche de fond, en périphérie du réseau ou sur le serveur d’origine.
- Modèle économique et transparence – la version gratuite est-elle durable et sans limite de durée annoncée ? Quelles fonctions basculent en payant ? Le prix est-il proportionné au besoin d’un site unique ou conçu pour des parcs de sites ?
Une règle méthodologique complète ce cadre : nous ne publions pas de note chiffrée maison. CritiquePlus ne dispose pas d’une infrastructure de test capable de mesurer une détection en conditions réelles, et afficher un « 4,5/5 » sorti de nulle part serait exactement le type de faux signal que nous reprochons aux comparatifs de façade.
La colonne « note » du tableau ci-dessous est donc une appréciation qualitative assumée – Excellent, Très bon, Bon, Spécialisé, Technique, Sauvegarde – adossée aux critères ci-dessus, pas un score de laboratoire.
Une deuxième règle concerne le périmètre : nous écartons les produits abandonnés, les extensions sans éditeur identifiable et les offres qui présentent comme « gratuite » une version limitée à un essai commercial. Un plugin dont la dernière mise à jour date de plusieurs années n’est pas neutre : c’est une porte ouverte de plus.
Enfin, cette sélection est situationnelle, pas universelle. Un blogueur, une boutique WooCommerce et une agence qui gère cinquante sites n’ont pas les mêmes besoins. Le classement qui suit privilégie la couverture et la disponibilité gratuite ; la section « Quel plugin choisir selon votre profil » traduit ces écarts en recommandations concrètes.
Tableau comparatif des 13 meilleurs plugins de sécurité WordPress en 2026
Le tableau ci-dessous est le cœur de ce comparatif des plugins wordpress de sécurité. La colonne « note » est une appréciation qualitative et non un score chiffré, conformément à la méthode décrite plus haut.
| Plugin | Version gratuite | Type de protection | Note | Point fort | Limite |
|---|---|---|---|---|---|
| Wordfence | Oui, sans limite de durée | Pare-feu WAF, scan malware, connexion, 2FA | Excellent | Couverture la plus complète du classement | Règles WAF et signatures décalées de 30 jours en gratuit |
| Sucuri Security | Oui (scanner) | Audit, intégrité des fichiers, WAF cloud (payant) | Très bon | WAF cloud, CDN et nettoyage en option | Le pare-feu réel est un service payant séparé |
| Solid Security (iThemes) | Oui, sans limite de durée | Durcissement, connexion, audit, 2FA (Pro) | Très bon | Équilibre configuration / sécurité, interface claire | 2FA et correctifs automatiques souvent côté Pro |
| All In One WP Security & Firewall (AIOS) | Oui, sans limite de durée | Pare-feu, connexion, base de données, audit | Bon | Le gratuit le plus complet pour débuter | Scan malware hebdomadaire en Premium |
| MalCare | Oui (limitée) | Scan malware hors serveur, pare-feu, nettoyage | Très bon | Nettoyage automatique en un clic | Suppression automatique réservée au payant |
| Shield Security | Oui, sans limite de durée | Pare-feu, blocage de bots, connexion, 2FA | Très bon | Léger, discret, mode autopilot | Scan malware complet et détection de vulnérabilités en Pro |
| SecuPress | Oui (limitée) | Scanner 35+ points, durcissement, blocage IP | Très bon | Interface en français, prise en main rapide | Moins complet que Wordfence sur le pare-feu |
| WPScan | Oui (clé API) | Audit de vulnérabilités, base de données | Spécialisé | Base de vulnérabilités de référence | Pas de pare-feu ni de protection active |
| BulletProof Security | Oui, sans limite de durée | Protection .htaccess / wp-config.php, durcissement | Technique | Protection fine des fichiers critiques | Interface complexe, réservée aux experts |
| Astra Security | Non | WAF, scan, nettoyage, anti-bot | Robuste | Suite tout-en-un et support 24/7 | Aucune version gratuite, abonnement élevé |
| Jetpack Protect | Oui, sans limite de durée | Scan de vulnérabilités, anti-force brute | Bon | Gratuit chez Automattic, intégré à Jetpack | Scan malware quotidien et WAF en payant |
| VaultPress (VaultPress Backup) | Plugin gratuit, service payant | Sauvegardes, restauration, journal d’activité | Sauvegarde | Sauvegardes cloud et restauration en un clic | Pas de protection anti-intrusion ; service payant |
| Defender | Oui, sans limite de durée | Scan, pare-feu, connexion, 2FA, durcissement | Bon | Interface guidée WPMU DEV, AntiBot accessible | Scans planifiés et couverture étendue en Pro |
Lecture du tableau : « version gratuite » décrit la durabilité de l’offre annoncée par l’éditeur, pas seulement l’existence d’un téléchargement. Un plugin dont la gratuité est permanente est signalé comme tel ; une version d’essai ne figure pas dans cette colonne.
Les plugins de sécurité WordPress en détail
Chaque fiche suit la même logique : ce qui est protégé sans payer, ce que la documentation officielle confirme, ce qui coûte, et pour qui le produit est réellement pertinent. Les prix indiqués proviennent des pages éditeurs au moment de la rédaction et peuvent évoluer.
1. Wordfence : la couverture la plus complète
Wordfence est la référence du plugin sécurité wordpress généraliste. Sa version gratuite inclut un pare-feu applicatif (WAF), un scanner de malwares, la protection contre les attaques par force brute, l’authentification à deux facteurs, les passkeys, ainsi que le suivi du trafic en direct et des alertes. Wordfence Central permet de gérer plusieurs sites depuis une console unique.
Ce que le gratuit ne donne pas : les règles de pare-feu et les signatures de malwares de la version Premium sont déployées avec environ 30 jours de retard sur la version gratuite. Le blocage par pays et certaines listes d’adresses IP avancées restent également réservés aux offres payantes (à partir d’environ 99 dollars par an pour un site).
Point fort : c’est le plugin qui combine le plus de couches actives sans abonnement. Limite : sur un hébergement modeste, le scan serveur peut se faire sentir ; programmez-le en heures creuses. Pour qui : blogs, sites vitrines et petites boutiques qui veulent une base solide et gratuite.
2. Sucuri : le pare-feu cloud et le nettoyage
Sucuri est une référence en cybersécurité dont l’approche est différente : le pare-feu n’est pas un plugin, mais un service cloud. Le trafic passe par le proxy Sucuri avant d’atteindre votre serveur, ce qui filtre les attaques en amont et absorbe une partie des attaques DDoS. Le plugin WordPress, lui, est gratuit et couvre l’audit, l’intégrité des fichiers et les analyses à distance.
Ce que le gratuit ne donne pas : le pare-feu WAF cloud et le nettoyage de malwares relèvent d’un abonnement séparé. Le service Firewall démarre autour de 9,99 dollars par mois, et les formules Platform (WAF + CDN + nettoyage) se situent dans une fourchette de 200 à 550 dollars par an selon l’offre. Le plugin gratuit seul ne bloque pas les attaques.
Point fort : le nettoyage de malwares de Sucuri est l’un des plus réputés du marché, et le CDN améliore la vitesse. Limite : la mise en place du WAF cloud suppose de rediriger les DNS du domaine, ce qui n’est pas à la portée de tous les débutants. Pour qui : sites à trafic significatif et boutiques qui veulent une défense périmétrique professionnelle.
3. Solid Security (iThemes) : le durcissement accessible
Solid Security, anciennement iThemes Security, mise sur le renforcement de la configuration plutôt que sur le pare-feu. La version gratuite est durable et couvre la limitation des tentatives de connexion, la défense contre les attaques par force brute, l’analyse des composants obsolètes ou vulnérables, la détection de mots de passe faibles, le suivi des événements et le durcissement de certains fichiers.
Ce que le gratuit ne donne pas : selon la documentation disponible, l’authentification à deux facteurs, les correctifs automatiques de vulnérabilités, les mots de passe imposés et reCAPTCHA relèvent souvent de Solid Security Pro (autour de 80 dollars par an). Les sources ne sont pas parfaitement cohérentes sur le périmètre exact du gratuit, ce qui invite à vérifier au moment de l’installation.
Point fort : interface simple, bonne pédagogie, pas de pare-feu à comprendre. Limite : l’absence de WAF intégré le rend complémentaire plutôt que suffisant. Pour qui : webmasters qui veulent durcir un site sans entrer dans la technique.
4. All In One WP Security & Firewall : le gratuit le plus complet pour débuter
All In One Security (AIOS) est une solution gratuite qui combine pare-feu, limitation des tentatives de connexion, URL de connexion personnalisée, 2FA, détection des modifications de fichiers, sécurité de la base de données, prévention du spam de commentaires, journal d’audit et gestion des listes d’adresses IP. Son tableau de bord affiche un score de sécurité avec des recommandations.
Ce que le gratuit ne donne pas : le scan de malwares hebdomadaire, le blocage par pays et certaines fonctions de supervision sont réservés à l’offre Premium.
Point fort : c’est probablement la boîte à outils gratuite la plus large du classement. Limite : moins performant que Wordfence ou Sucuri sur la protection avancée, et l’absence de scan automatique de malwares en gratuit. Pour qui : débutants et sites personnels qui veulent configurer eux-mêmes.
5. MalCare : la détection et la suppression des malwares
MalCare est conçu pour un usage précis : détecter et supprimer les malwares. Contrairement à d’autres outils qui signalent une infection sans la traiter, il supprime automatiquement les fichiers malveillants. Ses analyses s’exécutent sur les serveurs de l’éditeur, ce qui limite fortement l’impact sur la performance du site. Un tableau de bord centralisé permet de gérer plusieurs sites.
Ce que le gratuit ne donne pas : la version gratuite ne permet pas la suppression automatique des malwares, qui est justement l’argument principal du produit. Le prix démarre autour de 99 dollars par an pour un site.
Point fort : nettoyage automatisé et impact minimal sur les performances. Limite : l’intérêt réel du produit est dans la version payante. Pour qui : sites régulièrement ciblés ou webmasters qui veulent un nettoyage sans intervention manuelle.
6. Shield Security : léger, discret, automatisé
Shield Security vise l’automatisation silencieuse. La version gratuite inclut un pare-feu adapté à WordPress, la détection discrète des bots, le blocage automatique d’adresses IP, la 2FA, la protection des tentatives de connexion, le contrôle de XML-RPC et de la REST API, un journal d’activité et la vérification des fichiers du cœur. Son mode « autopilot » réduit la configuration au strict minimum.
Ce que le gratuit ne donne pas : le scan anti-malware complet, la détection de vulnérabilités dans les extensions et thèmes, ainsi que certaines fonctions comme les sauvegardes ou la limitation avancée du débit, relèvent de la version Pro (autour de 79 dollars par an).
Point fort : aucun CAPTCHA visible pour les visiteurs, aucune surcharge d’alertes. Limite : moins personnalisable que Wordfence. Pour qui : utilisateurs qui veulent une sécurité qui travaille seule, sans bruit.
7. SecuPress : l’alternative française
SecuPress est développé en France, ce qui lui vaut une communauté francophone active et une interface en français. Il scanne le site sur plus de 35 points de contrôle, protège contre les robots malveillants et les tentatives d’intrusion, bloque automatiquement les adresses IP suspectes et sécurise certains fichiers critiques.
Ce que le gratuit ne donne pas : certaines protections avancées nécessitent l’offre Premium (autour de 69,99 euros par an). Le potentiel du plugin est réel dans sa version gratuite, mais il reste moins complet que Wordfence ou Sucuri côté pare-feu.
Point fort : ergonomie claire, idéale pour une première configuration en français. Limite : pare-feu plus modeste que les leaders. Pour qui : francophones qui privilégient la simplicité et le support local.
8. WPScan : l’outil d’audit technique
WPScan n’est pas un bouclier mais un scanner de vulnérabilités. Il s’appuie sur une base de données constamment mise à jour des failles affectant le cœur, les thèmes et les extensions. Il détecte les composants obsolètes, les versions vulnérables et certains fichiers à risque, avec des notifications en cas de faille détectée. C’est la base de référence de tout audit de sécurité WordPress un peu sérieux.
Ce que le gratuit ne donne pas : l’usage de la base via l’interface demande une clé API gratuite, et les fonctions les plus avancées s’adressent aux utilisateurs techniques.
Point fort : la base de vulnérabilités de WPScan est une référence reconnue dans l’écosystème. Limite : aucun pare-feu ni protection active ; le plugin informe, il ne défend pas en temps réel. Pour qui : développeurs et administrateurs techniques qui veulent auditer avant de corriger.
9. BulletProof Security : la protection fine des fichiers
BulletProof Security s’adresse aux profils avancés. Le plugin sécurise les fichiers critiques comme .htaccess et wp-config.php, surveille les modifications suspectes, journalise l’activité et propose des outils d’optimisation de la base de données. Sa force est la granularité des réglages.
Ce que le gratuit ne donne pas : l’interface complète de personnalisation et certaines fonctions avancées nécessitent la version payante (autour de 69,95 dollars par an).
Point fort : contrôle très fin sur les fichiers sensibles. Limite : interface complexe, peu adaptée aux débutants. Pour qui : développeurs et administrateurs avertis.
10. Astra Security : la suite tout-en-un payante
Astra Security dépasse le cadre du plugin : c’est une suite de sécurité complète avec pare-feu intelligent, scanner de malwares avec suppression automatique, protection anti-bot, mode « apprentissage » et support 24/7. Elle cible les sites à fort trafic ou exposés qui veulent un interlocuteur unique.
Ce que le gratuit ne donne pas : il n’existe pas de version gratuite. L’abonnement complet se situe autour de 99 dollars par mois, un budget réservé aux projets à forte valeur.
Point fort : couverture large et support réactif. Limite : coût élevé et dépendance à un service externe. Pour qui : e-commerce à volume, SaaS et projets à enjeux financiers élevés.
11. Jetpack Protect : la détection de vulnérabilités gratuite
Jetpack Protect, développé par Automattic – le créateur de WordPress.com – , est proposé gratuitement. Il repère les vulnérabilités connues affectant WordPress, les extensions et les thèmes, puis alerte le propriétaire. Il ajoute une protection contre certaines tentatives de connexion par force brute.
Ce que le gratuit ne donne pas : l’analyse quotidienne des malwares, les correctifs en un clic pour la plupart des problèmes et le pare-feu applicatif (WAF) relèvent des offres payantes de Jetpack. À ne pas confondre avec VaultPress Backup : Protect détecte, il ne sauvegarde pas.
Point fort : gratuité durable et intégration naturelle à l’écosystème Jetpack. Limite : ce n’est pas un pare-feu complet. Pour qui : utilisateurs de Jetpack qui veulent une alerte précoce sans frais.
12. VaultPress (VaultPress Backup) : la sauvegarde avant tout
VaultPress Backup répond à un risque différent : la perte de données. Il propose des sauvegardes cloud automatiques (en temps réel selon la formule), un journal d’activité et une restauration en un clic. Le plugin peut être téléchargé gratuitement, mais son utilisation requiert un forfait payant éligible.
À ne pas confondre : l’ancien plugin VaultPress n’est plus activement pris en charge pour les nouveaux clients ; la recommandation actuelle d’Automattic est Jetpack Security ou VaultPress Backup.
Point fort : la restauration en un clic transforme une attaque réussie en incident réversible. Limite : aucune protection anti-intrusion ; c’est un outil de continuité, pas de défense. Pour qui : tout site dont les contenus et commandes ont une valeur réelle.
13. Defender : le scan guidé de WPMU DEV
Defender, édité par WPMU DEV, propose dans sa version gratuite un scan à la demande des fichiers WordPress, la détection de code suspect et d’extensions obsolètes, un pare-feu avec blocage d’adresses IP, la protection contre les attaques par force brute, la 2FA, le masquage de la page de connexion et des recommandations de durcissement en un clic. Son pare-feu global AntiBot est accessible gratuitement après connexion à WPMU DEV.
Ce que le gratuit ne donne pas : les scans planifiés et une couverture plus étendue des thèmes et extensions relèvent de l’offre Pro selon la documentation WPMU DEV.
Point fort : interface guidée, idéale pour une première mise en sécurité. Limite : l’automatisation complète est payante. Pour qui : débutants et sites de contenu qui veulent un scan clair.
Firewall, scan de malwares et protection temps réel : quelles différences
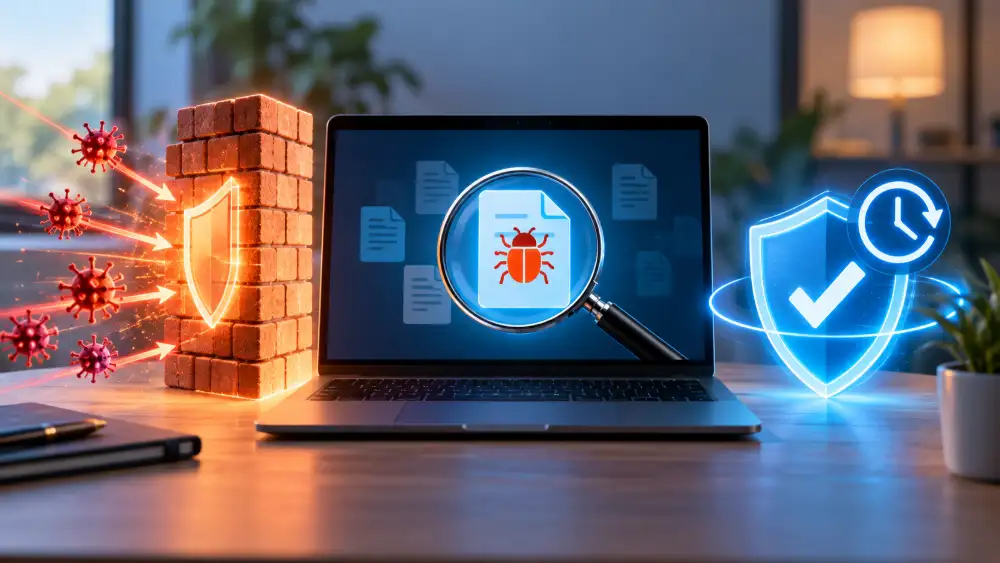
Ces trois notions sont souvent confondues, et c’est cette confusion qui conduit à des configurations incohérentes. Comprendre ce que fait chaque couche évite d’acheter une deuxième fois ce que l’on possède déjà.
Le pare-feu (WAF). Un firewall WordPress filtre les requêtes entrantes avant qu’elles n’atteignent l’application. Il bloque les tentatives d’injection SQL, les attaques XSS, les inclusions de fichiers ou les scans automatisés. Il en existe deux formes : le WAF applicatif, intégré au plugin et exécuté sur votre serveur (Wordfence, AIOS), et le WAF cloud, où le trafic transite par l’infrastructure de l’éditeur (Sucuri, Astra). Le premier est plus simple à installer, le second protège en amont mais suppose de déléguer vos DNS.
Le scan de malwares. Le scan cherche des fichiers déjà infectés, des portes dérobées ou des modifications suspectes sur le site. Il peut s’exécuter sur le serveur (impact variable sur les performances) ou à distance, sur les serveurs de l’éditeur (approche de MalCare). Le scan informe ; la suppression est une étape distincte, souvent réservée au payant.
La protection en temps réel. C’est la couche qui surveille en continu : tentatives de connexion, création d’utilisateurs, modification de fichiers, apparition de scripts inconnus. Elle repose sur des signatures et des règles comportementales mises à jour régulièrement. C’est là que se joue le délai : un plugin qui reçoit ses règles avec 30 jours de retard protège moins vite qu’un service qui les pousse en direct.
Ce que cela change pour le choix. Un pare-feu sans scan arrête l’attaque mais pas l’infection déjà présente. Un scan sans pare-feu détecte trop tard. Une protection temps réel sans durcissement laisse la porte de la page de connexion grande ouverte. C’est pourquoi un plugin complet (Wordfence, Sucuri via son service) ou une combinaison maîtrisée de deux outils complémentaires bat presque toujours un plugin isolé mal configuré.
Le piège du double pare-feu. Empiler deux WAF applicatifs produit des analyses concurrentes, des blocages erratiques et parfois des erreurs 403 pour vos propres visiteurs. Si vous tenez à combiner, associez des rôles distincts : un pare-feu d’un côté, un scanner ou un outil de sauvegarde de l’autre.
Impact des plugins de sécurité sur les performances de votre site
Un plugin de sécurité ajoute nécessairement du travail à chaque requête, et cet impact conditionne la sécurité site WordPress autant que le taux de détection. La bonne question n’est donc pas « est-ce qu’il ralentit ? », mais « combien, et à quel moment ? ». Tous les sites n’ont pas la même tolérance.
Trois facteurs déterminent l’impact réel.
- L’emplacement de l’exécution. Un WAF cloud filtre le trafic avant qu’il n’atteigne votre serveur : il consomme des ressources chez l’éditeur, pas chez vous. Un WAF applicatif s’exécute localement et sollicite votre hébergement à chaque visite. Sur un hébergement mutualisé modeste, la différence est perceptible.
- La fréquence des scans. Une analyse complète des fichiers est gourmande. Programmée en heures creuses, elle est invisible ; lancée à chaque chargement de page, elle devient un problème. Les outils qui déportent le scan sur leurs propres serveurs (MalCare) suppriment ce risque.
- Le nombre de modules actifs. Chaque fonction additionnelle – journal détaillé, suivi du trafic en direct, protection des commentaires – consomme un peu. Le cumul transforme un plugin sobre en charge permanente.
Le cas des plugins légers. Shield Security et All In One Security figurent parmi les plus sobres du classement. Shield fonctionne en arrière-plan avec un mode autopilot conçu pour limiter les traitements inutiles. À l’inverse, activer le suivi en direct du trafic de Wordfence sur un site à fort volume a un coût, compensé par l’utilité de la donnée en cas d’incident.
Le vrai conflit, c’est le cumul. Le ralentissement le plus fréquent ne vient pas d’un plugin lourd mais de trois plugins qui se disputent le même travail. Deux moteurs de scan actifs analysent les mêmes fichiers en parallèle, deux pare-feux se neutralisent, et votre site ralentit pour un résultat nul. La règle pratique : un plugin de sécurité principal, éventuellement un outil spécialisé sur une couche différente, et rien de plus.
Comment mesurer. Avant d’installer, notez le temps de chargement et le temps de réponse serveur (TTFB). Réinstallez, puis comparez dans les mêmes conditions.
Un écart de quelques dizaines de millisecondes est acceptable ; un écart de plusieurs centaines de millisecondes au TTFB signale un plugin trop gourmand pour votre hébergement – souvent le signe qu’il faut soit changer de réglages, soit d’outil, soit de formule d’hébergement.
La sécurité WordPress ne s’arrête pas aux plugins (mises à jour, mots de passe, 2FA, sauvegardes, hébergement)
Un plugin de sécurité est une couche, pas une stratégie. Les statistiques de vulnérabilités le rappellent : l’immense majorité des failles exploitées vient de composants non mis à jour. Aucun pare-feu ne compense durablement une version obsolète d’extension.
Les mises à jour, en priorité. Cœur, thèmes et extensions doivent être à jour. Le rapport Patchstack 2025 le confirme : 91 % des vulnérabilités recensées concernent des extensions. Sécuriser WordPress consiste donc à traiter cette dépendance comme une contrainte de maintenance, pas comme une case à cocher. Supprimez ce que vous n’utilisez pas : une extension désactivée mais présente reste une surface d’attaque potentielle.
Les mots de passe et l’authentification. Mots de passe longs et uniques, jamais réutilisés. Activez l’authentification à deux facteurs (2FA) sur les comptes administrateurs : c’est l’une des mesures les plus efficaces pour un coût nul. Limitez le nombre de comptes administrateurs et attribuez à chacun le rôle minimal nécessaire.
Les sauvegardes, testées. Une sauvegarde non testée n’est pas une sauvegarde. Conservez-en une copie hors du serveur (stockage cloud ou local), et vérifiez périodiquement que la restauration fonctionne. Les solutions de sauvegarde comme VaultPress Backup ou Jetpack Backup automatisent cette étape, mais l’important reste la restauration en un clic effectivement disponible.
L’hébergement. Un hébergeur sérieux gère les mises à jour de PHP, isole les comptes et surveille les comportements anormaux. Un hébergement à bas coût partage souvent ses ressources et sa responsabilité : la sécurité devient entièrement votre affaire. Choisir un hébergeur correctement sécurisé réduit une part du risque avant même d’installer un plugin.
La vigilance humaine. Le phishing reste une porte d’entrée majeur : un identifiant saisi sur une fausse page suffit. Méfiez-vous des extensions piratées, des thèmes « nulled » et des identifiants partagés par e-mail. La sécurité WordPress est autant une affaire d’outils que d’habitudes.
La conformité et la réputation. Un site compromis peut entraîner une suspension par l’hébergeur, une inscription sur liste noire, voire des obligations de notification en cas de fuite de données personnelles. Ces conséquences dépassent largement le coût technique du nettoyage.
Quel plugin de sécurité WordPress choisir selon votre profil (tableau de recommandation : blogueur, e-commerce, site vitrine, agence)
Il n’existe pas de meilleur plugin sécurité wordpress universel. Il existe un meilleur choix par situation. Le tableau ci-dessous traduit les écarts de besoins en recommandations concrètes.
| Profil | Recommandation | Pourquoi | À éviter |
|---|---|---|---|
| Blogueur / site personnel | Wordfence gratuit ou Jetpack Protect | Protection de base gratuite et durable, sans budget | Cumuler deux pare-feux actifs |
| E-commerce / WooCommerce | Sucuri (WAF cloud) ou Astra, complété par un scanner | Défense périmétrique, nettoyage et conformité pour des données clients | Se reposer sur un seul plugin gratuit |
| Site vitrine PME | Solid Security ou All In One WP Security & Firewall | Durcissement simple, prise en main rapide | Laisser les réglages par défaut non revus |
| Agence / parc multi-sites | MalCare ou Wordfence Central | Console centralisée, nettoyage automatisé | Gérer chaque site séparément sans supervision |
| Site technique / développeur | WPScan ou BulletProof Security | Audit et contrôle fin des fichiers critiques | Attendre d’eux un pare-feu en temps réel |
| Déjà victime d’une infection | MalCare ou nettoyage Sucuri | Suppression automatisée et vérification post-incident | Installer trois outils d’affilée par panique |
Deux arbitrages reviennent dans presque tous les profils. Le premier oppose la couverture au budget : les suites complètes coûtent, mais leur valeur tient au nettoyage et au support inclus. Le second oppose la simplicité à la maîtrise : un plugin automatique demande moins d’efforts, un plugin configurable demande plus de temps mais s’adapte à des besoins précis.
Un rappel qui vaut pour tous les profils : le plugin réduit le risque, il ne le supprime pas. Un compte protégé par 2FA, des mises à jour à jour et une sauvegarde hors serveur testée apportent souvent plus de sécurité réelle que le passage d’un outil correct à un outil excellent.
Les erreurs à éviter avec les plugins de sécurité WordPress
Le secteur de la sécurité est un marché où les mauvaises décisions coûtent cher. Voici les erreurs que nous voyons le plus souvent.
Empiler plusieurs plugins de sécurité complets. Deux pare-feux applicatifs actifs produisent des conflits : blocages erratiques, erreurs 403 pour vos visiteurs, ralentissements. Choisissez un plugin principal couvrant pare-feu, scan et durcissement, puis ajoutez au besoin des outils sur des couches différentes (sauvegarde, audit). Un plugin de sécurité ne se compile pas par addition.
Garder un plugin abandonné. Une extension dont la dernière mise à jour remonte à plusieurs mois, voire années, est un risque dormant. Les correctifs ne suivent plus les nouvelles vulnérabilités. Avant d’installer un plugin de sécurité, vérifiez sa date de dernière mise à jour, sa compatibilité avec votre version de WordPress et l’activité de son support.
Se croire protégé parce qu’un plugin est installé. C’est la fausse sensation de sécurité la plus répandue. Un plugin installé mais laissé sur ses réglages par défaut, avec des mises à jour désactivées, ne protège presque rien. La protection commence quand vous vérifiez ce qui est réellement activé : pare-feu, scan planifié, 2FA, sauvegardes.
Sur-configurer. À l’inverse, activer toutes les options « pour être sûr » crée des faux positifs, bloque des comportements légitimes et complique le diagnostic en cas d’incident. Mieux vaut une configuration ciblée, comprise, que cinquante réglages activés par défaut.
Désactiver les mises à jour automatiques de sécurité. Refuser les mises à jour pour éviter de « casser » un site est un pari risqué : les correctifs de sécurité sont précisément ceux qu’il ne faut pas retarder. Sur un site critique, testez d’abord en environnement de préproduction, puis déployez.
Ignorer les alertes. Un plugin qui envoie des e-mails et dont les notifications finissent en indésirables ne sert à rien. Configurez les alertes pour qu’elles arrivent, et surtout, traitez-les. Une alerte ignorée est une porte non fermée.
FAQ
Quel est le meilleur plugin de sécurité WordPress ?
Il n’y a pas de réponse unique. Wordfence offre la couverture gratuite la plus complète (pare-feu WAF, scan, 2FA, suivi du trafic), Sucuri propose la meilleure défense périmétrique via son WAF cloud, et Solid Security ou All In One WP Security & Firewall conviennent aux débutants qui veulent durcir un site simplement. « Meilleur » dépend donc de votre profil, comme le résume le tableau de recommandation plus haut.
Un plugin de sécurité gratuit suffit-il ?
Pour un blog ou un site vitrine à faible trafic, un plugin sécurité WordPress gratuit bien configuré couvre l’essentiel du risque de masse : force brute, scans automatisés, vulnérabilités connues. Il ne remplace ni les mises à jour, ni les mots de passe robustes, ni les sauvegardes. Sur un e-commerce ou un site manipulant des données clients, le WAF cloud et le nettoyage professionnel des offres payantes deviennent souvent justifiés.
Peut-on installer deux plugins de sécurité en même temps ?
Techniquement oui, mais c’est rarement une bonne idée. Deux pare-feux ou deux scanners actifs simultanément se marchent dessus : analyses concurrentes, exclusions implicites, faux blocages. Si vous combinez, associez des rôles distincts – un pare-feu principal et un outil de sauvegarde, par exemple – et n’activez jamais deux protections en temps réel identiques.
WordPress est-il sécurisé par défaut ?
Le cœur de WordPress est maintenu activement et corrigé rapidement lorsqu’une faille est découverte. Le problème vient rarement du cœur, mais des extensions, des thèmes et des configurations faibles. Le rapport Patchstack 2025 montre que 91 % des vulnérabilités recensées concernent des extensions et seulement six le cœur. WordPress est donc sécurisé par défaut dans ses fondations, pas dans l’usage qu’on en fait.
Faut-il un firewall WordPress ?
Un firewall WordPress est la couche qui filtre les requêtes avant qu’elles n’atteignent l’application. Pour tout site exposé – formulaires, connexion administrateur, commerce en ligne – il apporte une valeur réelle : il bloque les injections SQL, les attaques XSS et les scans automatisés. Un site totalement en lecture seule avec très peu d’extensions peut s’en passer, mais c’est un cas de niche.
Comment protéger un site WordPress des attaques ?
Cinq mesures couvrent l’essentiel : maintenir le cœur, les thèmes et les extensions à jour ; supprimer ce qui n’est pas utilisé ; activer l’authentification à deux facteurs et des mots de passe uniques ; installer un plugin de sécurité configuré (pare-feu, scan planifié, alertes) ; et conserver des sauvegardes hors serveur dont la restauration a été testée. Choisir un hébergement correctement sécurisé complète cet ensemble.
Quelle différence entre Wordfence et Sucuri ?
Wordfence est un plugin dont le pare-feu s’exécute sur votre serveur, avec une version gratuite très complète et une base de menaces mise à jour en continu. Sucuri repose sur un service cloud : le trafic passe par son proxy avant d’atteindre votre site, ce qui filtre en amont et absorbe une partie des attaques DDoS. Wordfence est plus simple à mettre en place seul ; Sucuri WordPress excelle quand on veut une défense périmétrique, un CDN et un nettoyage professionnel – mais le WAF est un abonnement séparé.
Faut-il un plugin de sauvegarde en plus ?
Oui, si les contenus ou les commandes de votre site ont une valeur. Un plugin de sécurité prévient et détecte ; il ne restaure pas. Une attaque réussie, une erreur humaine ou une mise à jour ratée peuvent nécessiter un retour arrière. Un outil comme VaultPress Backup ajoute la sauvegarde automatique et la restauration en un clic, qui complètent – sans les remplacer – les fonctions d’un pare-feu.
Comment détecter un site WordPress piraté ?
Plusieurs signaux doivent alerter : redirections inattendues vers d’autres sites, baisse brutale du trafic, liens ou pages que vous n’avez pas créés, comptes administrateurs inconnus, alertes de l’hébergeur ou de Google, augmentation de la charge serveur sans raison. Un scan de malwares (via MalCare, Wordfence ou un service comme Sucuri) aide à confirmer. En cas de doute sérieux, changez les mots de passe depuis un appareil sain, révoquez les sessions et restaurez depuis une sauvegarde propre.
À quelle fréquence vérifier la sécurité de son site ?
Les tâches automatiques – mises à jour, scans planifiés, sauvegardes – doivent tourner en continu. Pour les vérifications manuelles, une revue mensuelle des mises à jour, des comptes utilisateurs et des alertes de sécurité est un bon rythme pour un site standard. Un e-commerce ou un site à fort trafic justifie une vigilance hebdomadaire. Et après toute modification importante (nouveau plugin, changement d’hébergeur, recrutement d’un prestataire), une vérification s’impose.
Conclusion
Le meilleur plugin de sécurité WordPress en 2026 n’est pas celui qui aligne le plus de cases sur une page marketing, mais celui dont la protection réelle correspond à votre exposition. Wordfence reste la référence gratuite par sa couverture ; Sucuri excelle sur la défense périmétrique ; Solid Security, All In One Security, Shield et Defender conviennent au durcissement accessible ; MalCare brille sur le nettoyage ; WPScan et BulletProof s’adressent aux profils techniques ; Jetpack Protect et VaultPress complètent l’écosystème Automattic, l’un pour l’alerte, l’autre pour la sauvegarde ; Astra vise les sites à enjeux élevés.
Trois idées résument notre position. Premièrement, un seul plugin de sécurité principal suffit : le cumul crée des conflits, pas de la sécurité. Deuxièmement, la protection la plus efficace reste la plus ennuyeuse – mises à jour, mots de passe uniques, 2FA, sauvegardes testées, hébergement sérieux. Troisièmement, se croire protégé est plus dangereux que savoir qu’on ne l’est pas : vérifiez ce qui est réellement activé, pas ce qui est installé.
Le contexte, lui, ne laisse pas de marge. Avec plus de 40 % des sites web sous WordPress, 11 334 vulnérabilités recensées en 2025 – dont 91 % dans des extensions – et un délai médian d’exploitation qui se compte en heures, la sécurité n’est plus une option que l’on remet à plus tard. Un plugin bien choisi et bien configuré, adossé à une hygiène de maintenance, coûte une fraction de ce que coûte un site compromis.
Sources officielles consultées
Répertoire officiel WordPress.org
- Wordfence Security
- Sucuri Security – Auditing, Malware Scanner and Security Hardening
- Solid Security (anciennement iThemes Security)
- All-In-One Security (AIOS) – Security and Firewall
- MalCare Security
- Shield Security – Smart Bot Blocking, Brute-Force Login Protection
- SecuPress
- WPScan
- BulletProof Security
- Jetpack Protect
- Jetpack VaultPress Backup
- Defender Security – Malware Scanner, Login Security & Firewall
Pages éditeurs
- Wordfence – tarifs et fonctionnalités Premium
- Sucuri – pare-feu et protection de site
- Solid Security (SolidWP)
- All In One Security (AIOS) – TeamUpdraft
- MalCare
- Shield Security
- SecuPress
- WPScan – base de vulnérabilités WordPress
- BulletProof Security
- Astra Security
- Jetpack – sécurité et sauvegarde
- Jetpack VaultPress Backup
- WPMU DEV – Defender
Données et rapports indépendants
