Malwares : définition, types et mesures efficaces de protection
Un malware est un programme ou un code conçu pour compromettre un appareil, voler des informations, perturber son fonctionnement ou obtenir un accès non autorisé. Le terme regroupe notamment les virus, vers, chevaux de Troie, rançongiciels, logiciels espions, voleurs d’identifiants, rootkits et programmes publicitaires malveillants.
La meilleure protection ne repose pas sur un antivirus isolé, mais sur plusieurs couches : mises à jour, filtrage, sauvegardes, moindre privilège et vigilance face aux messages inattendus.
Sous Windows 11, Microsoft Defender, le pare-feu, SmartScreen et les fonctions de sécurité intégrées doivent rester actifs et à jour. Les entreprises doivent ajouter une gestion centralisée des terminaux, une authentification multifacteur, une segmentation du réseau et un plan de réponse testé.
Un appareil soudainement lent n’est pas forcément infecté, mais des processus inconnus, des alertes désactivées ou des connexions inhabituelles justifient une vérification.
En cas de suspicion sérieuse, il faut isoler la machine du réseau, préserver les informations utiles et lancer l’analyse depuis un environnement fiable.
Il ne faut ni payer précipitamment une rançon, ni supprimer au hasard des fichiers susceptibles d’aider au diagnostic ou à la restauration.
Les sauvegardes doivent être séparées du système principal, protégées contre la modification et régulièrement testées pour conserver leur valeur après une attaque.
Le phishing, les faux logiciels, les pièces jointes et les comptes compromis restent des portes d’entrée fréquentes, mais une vulnérabilité non corrigée peut aussi suffire. Ce guide explique les familles de malwares, leurs méthodes d’infection, les signes d’alerte et les protections adaptées aux particuliers comme aux organisations.
Il détaille ensuite la procédure à suivre sur Windows 11 lorsqu’une menace est détectée ou qu’une infection persiste malgré une première analyse.
Qu’est-ce qu’un malware et comment le reconnaître ?
Le mot malware vient de « malicious software », logiciel malveillant. Le NIST emploie aussi la notion de code malveillant : un programme introduit afin d’altérer la confidentialité, l’intégrité ou la disponibilité de données, d’applications ou d’un système. La définition porte donc sur l’intention et le comportement, pas seulement sur la forme du fichier.
Un malware peut être une application complète, un script, une macro, une extension de navigateur, un composant de démarrage ou une charge injectée en mémoire. Il peut agir immédiatement ou rester discret. Certains volent les cookies de session et les mots de passe ; d’autres chiffrent les fichiers, espionnent le clavier, affichent de la publicité, utilisent la machine pour miner des cryptomonnaies ou l’intègrent dans un réseau de machines contrôlées à distance.
Un virus est donc un type de malware, mais tous les malwares ne sont pas des virus. Cette nuance compte : un ver peut se propager sans fichier hôte, un cheval de Troie se présente comme un logiciel légitime, et un rançongiciel vise surtout l’indisponibilité et l’extorsion. Employer le terme générique permet de raisonner sur l’ensemble de la menace sans limiter l’analyse à la reproduction virale.
Reconnaître une menace exige de croiser plusieurs signaux : provenance du fichier, signature numérique, réputation, comportement observé, détection de l’antivirus et contexte. Une alerte unique peut parfois être un faux positif, mais autoriser un fichier uniquement parce que son nom semble familier est dangereux.
Il faut vérifier l’éditeur, le chemin, le hachage lorsque le support le demande et l’origine réelle du téléchargement.
Quels sont les principaux types de malwares ?
| Type | Fonction principale | Risque caractéristique |
| Virus | S’attache à un fichier et se réplique lors de son exécution | Altération et propagation |
| Ver | Se propage automatiquement par un réseau ou une vulnérabilité | Propagation rapide |
| Cheval de Troie | Se déguise en programme légitime | Installation d’une charge cachée |
| Rançongiciel | Chiffre ou bloque les données et réclame un paiement | Arrêt d’activité et extorsion |
| Logiciel espion | Collecte silencieusement des informations | Atteinte à la vie privée |
| Voleur d’identifiants | Extrait mots de passe, cookies ou portefeuilles | Prise de contrôle de comptes |
| Rootkit | Cache une présence et maintient des privilèges | Persistance profonde |
| Bot | Reçoit des ordres d’une infrastructure distante | DDoS, spam ou relais criminel |
| Adware malveillant | Injecte publicités et redirections | Traçage et exposition à d’autres menaces |
Ces catégories se chevauchent. Un cheval de Troie peut installer un voleur d’identifiants, puis ouvrir une porte dérobée qui télécharge un rançongiciel. Les groupes d’attaque assemblent souvent plusieurs outils plutôt qu’un seul programme. La défense doit donc surveiller la chaîne complète : accès initial, exécution, persistance, élévation de privilèges, découverte, déplacement latéral et impact.
Les logiciels potentiellement indésirables occupent une zone distincte. Ils ne sont pas toujours conçus comme des outils criminels, mais peuvent modifier le navigateur, collecter excessivement des données ou installer des composants non souhaités.
Il faut les traiter selon leur comportement et les règles de l’organisation, sans les confondre automatiquement avec une infection destructrice.
Le rançongiciel mérite une attention particulière parce qu’il combine souvent vol de données et chiffrement. Une sauvegarde seule réduit le risque de perte, mais n’efface pas le risque de divulgation.
La prévention doit donc protéger les comptes, limiter les privilèges, fermer les accès distants inutiles, corriger les vulnérabilités et détecter les activités anormales avant la phase de chiffrement.
Comment un malware infecte-t-il un appareil ?
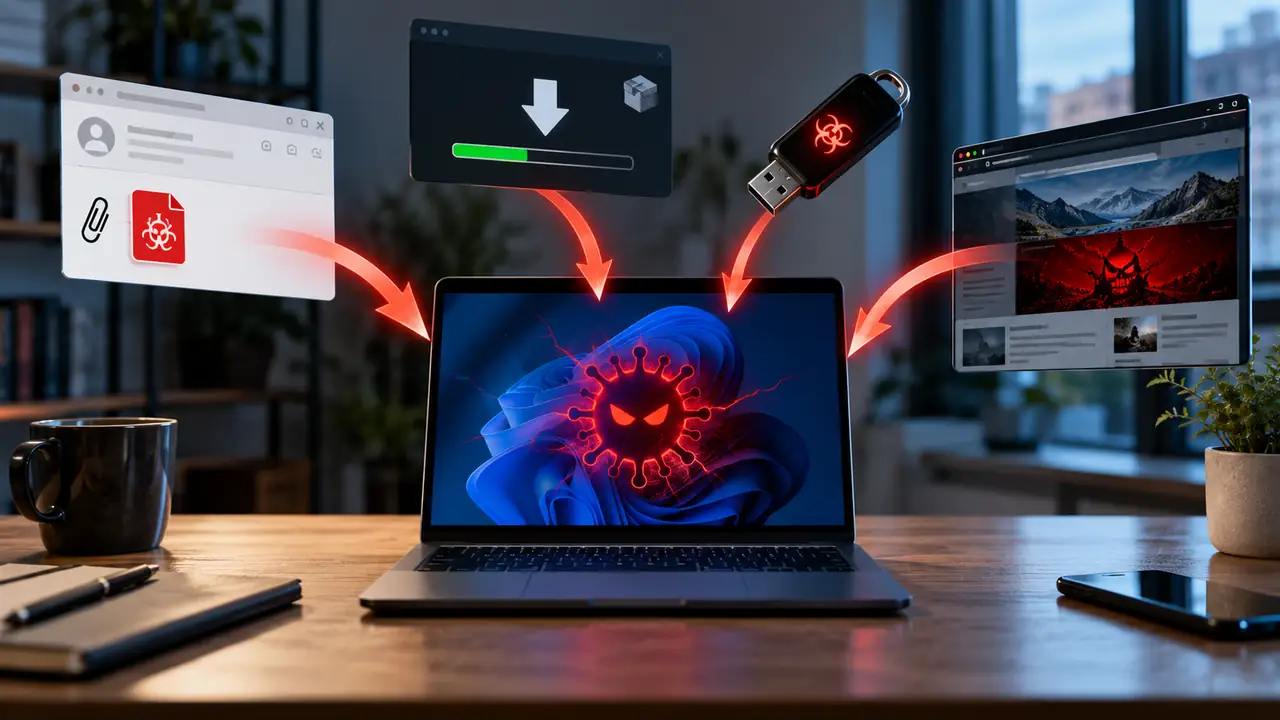
Le phishing demeure une porte d’entrée majeure : un message pousse l’utilisateur à ouvrir une pièce jointe, activer une macro, exécuter un faux installateur ou saisir ses identifiants sur un site imité. L’attaque peut également provenir d’un compte réel compromis, ce qui rend l’expéditeur familier moins rassurant. Vérifiez l’adresse, le domaine du lien, le contexte et la demande par un autre canal.
Les téléchargements piégés exploitent les recherches de logiciels gratuits, de cracks, de pilotes ou de mises à jour. Une publicité peut mener à un domaine ressemblant au site officiel. Téléchargez depuis l’éditeur, le magasin officiel ou le référentiel approuvé par l’organisation. Une signature numérique valide améliore la confiance, mais ne remplace pas la réputation et le contrôle de la source.
Une faille non corrigée peut permettre une infection sans action évidente. Les systèmes, navigateurs, extensions, logiciels bureautiques, routeurs et applications exposées doivent recevoir leurs correctifs. Les services devenus inutiles doivent être désactivés. Dans une entreprise, l’inventaire des actifs est indispensable : il est impossible de corriger rapidement ce que l’équipe ne sait pas posséder.
Les supports USB, documents partagés, extensions malveillantes, dépendances logicielles compromises et accès à distance mal protégés complètent le tableau. L’authentification multifacteur limite certaines prises de compte, mais elle ne neutralise pas tous les vols de session. La séparation des comptes administrateur et utilisateur réduit l’impact si une application ordinaire est piégée.
Pour replacer ces méthodes dans un panorama plus large, consultez les six menaces informatiques courantes et leurs solutions présentées par CritiquePlus.
Quels signes peuvent révéler une infection ?
| Signe | Interprétation possible | Vérification |
| Ralentissement soudain | Processus lourd, malware ou panne | Gestionnaire des tâches et analyse complète |
| Fenêtres ou redirections | Adware, extension ou site compromis | Extensions et paramètres du navigateur |
| Protection désactivée | Action humaine ou altération malveillante | Sécurité Windows et historique |
| Connexions inconnues | Application légitime ou commande distante | Processus, ports et journaux |
| Fichiers renommés ou illisibles | Erreur de disque ou rançongiciel | Isoler immédiatement et préserver les preuves |
| Comptes utilisés à votre insu | Vol de mot de passe ou de session | Journaux de connexion et révocation des sessions |
Aucun de ces signes ne prouve seul une infection. Un disque presque plein, une mise à jour, un pilote défaillant ou un navigateur surchargé peut produire des symptômes voisins. La bonne méthode consiste à établir une chronologie : qu’est-ce qui a changé, quel fichier a été exécuté, quand l’alerte est apparue et quels comptes ont été utilisés ?
Les signaux les plus préoccupants sont la désactivation inexpliquée des protections, la création de comptes administrateurs, l’exécution depuis des dossiers temporaires, la persistance après redémarrage et les connexions sortantes vers des destinations inconnues. Dans un environnement professionnel, ces éléments doivent être remontés à l’équipe sécurité plutôt que corrigés isolément par l’utilisateur.
Si des fichiers deviennent soudainement chiffrés, si une note de rançon apparaît ou si plusieurs postes présentent le même comportement, déconnectez immédiatement les équipements concernés du réseau. Ne branchez pas les sauvegardes et ne redémarrez pas systématiquement : certaines informations volatiles peuvent aider l’investigation, et le redémarrage peut déclencher ou achever certaines actions.
Comment protéger Windows 11 contre les malwares ?
Windows 11 intègre Sécurité Windows et Microsoft Defender Antivirus. Vérifiez que la protection en temps réel, la protection fournie par le cloud, la protection contre les falsifications et le pare-feu sont actifs. Installez les mises à jour de Windows et des applications, car l’antivirus ne compense pas durablement un logiciel exposé par une vulnérabilité connue.
Pour contrôler un fichier précis, utilisez l’analyse contextuelle de Microsoft Defender. En cas de doute plus large, lancez une analyse complète. Si la menace revient ou semble se dissimuler lorsque Windows fonctionne, Microsoft recommande l’analyse Defender hors ligne : l’ordinateur redémarre dans l’environnement de récupération, analyse le système, puis revient sous Windows. Enregistrez le travail avant de la lancer.
Consultez ensuite l’historique de protection. Une menace mise en quarantaine est rendue inoffensive, mais l’option « Autoriser sur l’appareil » ne doit être utilisée qu’après vérification solide d’un faux positif. Notez le nom de la détection, le chemin, l’heure et l’action appliquée. Évitez d’installer deux antivirus temps réel concurrents, qui peuvent perturber la surveillance.
- Utiliser un compte standard pour le travail quotidien.
- Activer SmartScreen et conserver le navigateur à jour.
- Télécharger les applications depuis des sources officielles.
- Chiffrer le disque et verrouiller automatiquement la session.
- Sauvegarder les documents importants sur un support ou service séparé.
- Désinstaller les extensions et logiciels inutilisés.
La protection du navigateur complète celle du système. Un site trompeur peut voler un mot de passe sans installer de programme. Utilisez des mots de passe uniques dans un gestionnaire, activez l’authentification multifacteur et révoquez les sessions après une suspicion.
Pour renforcer la sécurité de vos accès, voyez aussi le guide CritiquePlus sur l’authentification à deux facteurs
Comment protéger son entreprise contre les malwares ?
Une entreprise doit considérer les malwares comme un risque opérationnel, pas seulement informatique. La protection commence par l’inventaire des appareils, logiciels, comptes, services exposés et données critiques. Les correctifs doivent être priorisés selon l’exposition et l’impact, avec un délai défini. Les terminaux doivent remonter leurs alertes vers une console centralisée afin que l’équipe puisse repérer une propagation.
Le moindre privilège réduit la capacité d’un malware à installer des composants, désactiver les protections ou atteindre les sauvegardes. Les comptes administrateurs doivent être séparés, protégés par une authentification résistante au phishing lorsque possible et utilisés uniquement pour les tâches nécessaires. La segmentation empêche un poste infecté de communiquer librement avec tous les serveurs.
Les sauvegardes suivent idéalement une stratégie 3-2-1 : plusieurs copies, sur des supports différents, dont une copie hors site ou hors ligne. Elles doivent être immuables ou protégées par des identifiants distincts. Testez la restauration complète d’un service, pas seulement l’ouverture d’un fichier. Une sauvegarde accessible en écriture depuis le poste compromis peut être chiffrée en même temps que les données.
La formation doit être courte, répétée et liée aux procédures réelles : comment signaler un message, qui appeler, quels éléments fournir et quelles actions éviter. CISA insiste sur l’apprentissage face au phishing. Les exercices de réponse permettent de vérifier les contacts, les décisions d’isolement, la communication, la continuité d’activité et les obligations de notification avant une crise réelle.
Le contrôle des applications réduit encore la surface d’attaque. Une organisation peut définir quels exécutables, scripts, macros et installateurs sont autorisés, puis bloquer les autres par défaut sur les postes sensibles. Cette approche exige cependant un inventaire fiable, une procédure d’exception rapide et une phase de test : une règle trop large laisse passer la menace, tandis qu’une règle trop stricte peut interrompre un outil métier.
Les interpréteurs de commandes et les outils d’administration légitimes méritent une surveillance particulière, car un attaquant peut les détourner sans déposer un programme facilement identifiable. Les journaux doivent être centralisés, horodatés et conservés assez longtemps pour reconstituer l’accès initial, les commandes exécutées et les systèmes touchés.
- Filtrage des e-mails et pièces jointes à risque.
- Gestion centralisée des correctifs et configurations.
- Protection des terminaux avec alertes supervisées.
- MFA, séparation des rôles et révocation rapide des accès.
- Segmentation réseau et limitation des mouvements latéraux.
- Plan de réponse, sauvegardes isolées et exercices réguliers.
Que faire lorsqu’un appareil est infecté ?
Première règle : ne paniquez pas et n’improvisez pas un nettoyage destructeur. Si l’appareil est professionnel, contactez immédiatement le support ou l’équipe sécurité. Isolez-le du Wi-Fi, du câble réseau et des partages, sans effacer les journaux. Si une attaque est active sur plusieurs machines, l’organisation peut devoir isoler un segment entier et protéger en priorité les sauvegardes et comptes administratifs.
Procédure en huit étapes
- Confirmer le signal : noter l’alerte, l’heure, les symptômes et les actions précédentes.
- Contenir : couper les connexions réseau utiles à la propagation, mais préserver l’appareil pour l’analyse.
- Protéger les comptes : depuis un appareil sain, changer les secrets concernés et révoquer les sessions.
- Analyser : mettre à jour les signatures, lancer une analyse complète ou hors ligne selon le cas.
- Évaluer la portée : rechercher les mêmes indicateurs sur les autres appareils et services.
- Éradiquer : supprimer la persistance, corriger la faille initiale et réinstaller si la confiance ne peut être restaurée.
- Restaurer : employer une sauvegarde antérieure saine, puis surveiller étroitement le système.
- Tirer les leçons : documenter la cause, l’impact, le délai de détection et les protections à améliorer.
Une réinstallation complète est souvent plus fiable qu’un nettoyage partiel lorsque le malware a obtenu des privilèges élevés, modifié le démarrage ou installé un rootkit. Elle doit partir d’un support fiable, être suivie des correctifs, puis d’une restauration prudente des données. Les exécutables et scripts provenant de l’ancien système ne doivent pas être réintroduits sans contrôle.
En cas de rançongiciel, ne branchez pas immédiatement toutes les sauvegardes et ne supposez pas que le chiffrement est le seul impact. Recherchez une possible exfiltration, conservez la note de rançon et les échantillons de fichiers chiffrés, contactez les autorités ou équipes compétentes selon le pays et les obligations applicables. Le paiement ne garantit ni déchiffrement ni suppression des données volées.
Après l’incident, surveillez les comptes, les règles de messagerie, les jetons d’accès et les appareils associés. Changez les secrets depuis une machine saine, en commençant par l’e-mail principal et les comptes administratifs. Si des informations bancaires ou personnelles ont été exposées, suivez les procédures de l’établissement concerné et les obligations légales locales.
FAQ
Quelle différence existe-t-il entre un virus et un malware ?
Malware est le terme général. Un virus est une famille particulière capable de s’attacher à des fichiers et de se répliquer lors de leur exécution.
Un antivirus suffit-il pour être protégé ?
Non. Il faut aussi corriger les logiciels, filtrer les téléchargements, limiter les privilèges, sécuriser les comptes et conserver des sauvegardes isolées.
Windows 11 possède-t-il déjà un antimalware ?
Oui. Microsoft Defender Antivirus est intégré à Sécurité Windows. Vérifiez que ses protections sont actives et à jour.
Que faire si le malware revient après suppression ?
Isolez la machine et lancez une analyse hors ligne. Si la persistance ou l’intégrité du système reste douteuse, une réinstallation propre peut être nécessaire.
Doit-on payer une rançon ?
Le paiement ne garantit pas la récupération ni la suppression des données volées. Préservez les preuves et demandez l’aide des autorités et spécialistes compétents.
Un smartphone peut-il être infecté ?
Oui. Les applications malveillantes, profils trompeurs, liens de phishing et vulnérabilités concernent aussi les appareils mobiles.
Une sauvegarde cloud protège-t-elle toujours contre un rançongiciel ?
Pas si les modifications malveillantes sont synchronisées ou si le compte de sauvegarde est compromis. Utilisez l’historique des versions, l’immuabilité et des accès séparés.
Comment vérifier un fichier sans l’ouvrir ?
Contrôlez sa provenance, sa signature et analysez-le avec l’outil de sécurité. Dans un cadre professionnel, transmettez-le au support sans le charger sur un service public s’il contient des données sensibles.
Sources officielles et ressources utiles
Les menaces et les interfaces évoluent. Les sources officielles ci-dessous servent de point de contrôle pour les mesures recommandées, la réponse aux rançongiciels et l’utilisation des fonctions Windows. Les documents du NIST plus anciens restent utiles pour leur méthode structurée, mais doivent être complétés par les avis et procédures actuels de l’éditeur et des autorités compétentes.
- CISA — Malware, phishing et ransomware — Ressources de prévention et d’atténuation.
- CISA — StopRansomware Guide — Mesures de protection et réponse aux rançongiciels.
- NIST SP 800-83 Rev. 1 — Prévention et traitement des incidents de malware.
- Microsoft — Protection contre les virus et menaces — Analyses et fonctions de Sécurité Windows.
- Microsoft — Rester protégé avec Sécurité Windows — Protection en temps réel, pare-feu et tâches courantes.
- Microsoft — Historique de protection — Lecture des alertes et actions de quarantaine.
Conclusion
Une protection efficace associe prévention, détection et capacité de restauration. Maintenez les systèmes à jour, conservez les protections actives, réduisez les privilèges, sécurisez les comptes et testez les sauvegardes. Si une infection est suspectée, isolez l’appareil, protégez les comptes depuis un environnement sain, analysez méthodiquement et restaurez seulement lorsque la cause et la portée sont comprises.
