Serveur IMAP : paramètres par fournisseur, ports et dépannage
Un serveur IMAP, c’est trois champs à remplir et une quatrième variable qui change sans prévenir : l’authentification. Vous connaissez votre mot de passe, il est exact, et le client de messagerie refuse quand même la connexion.
Ce guide ne redéfinit donc pas le protocole – il donne les paramètres qui fonctionnent, fournisseur par fournisseur, avec l’adresse du Serveur entrant, le port, le chiffrement, le Serveur sortant SMTP et le mode d’authentification réellement attendu.
Les tableaux se lisent dans l’ordre : trouvez votre fournisseur, copiez les valeurs, et si la synchronisation bloque encore, sautez directement aux huit correctifs. Nous signalons explicitement les rares valeurs que nous n’avons pas pu confirmer plutôt que de les inventer.
Le tableau de paramètres IMAP par fournisseur
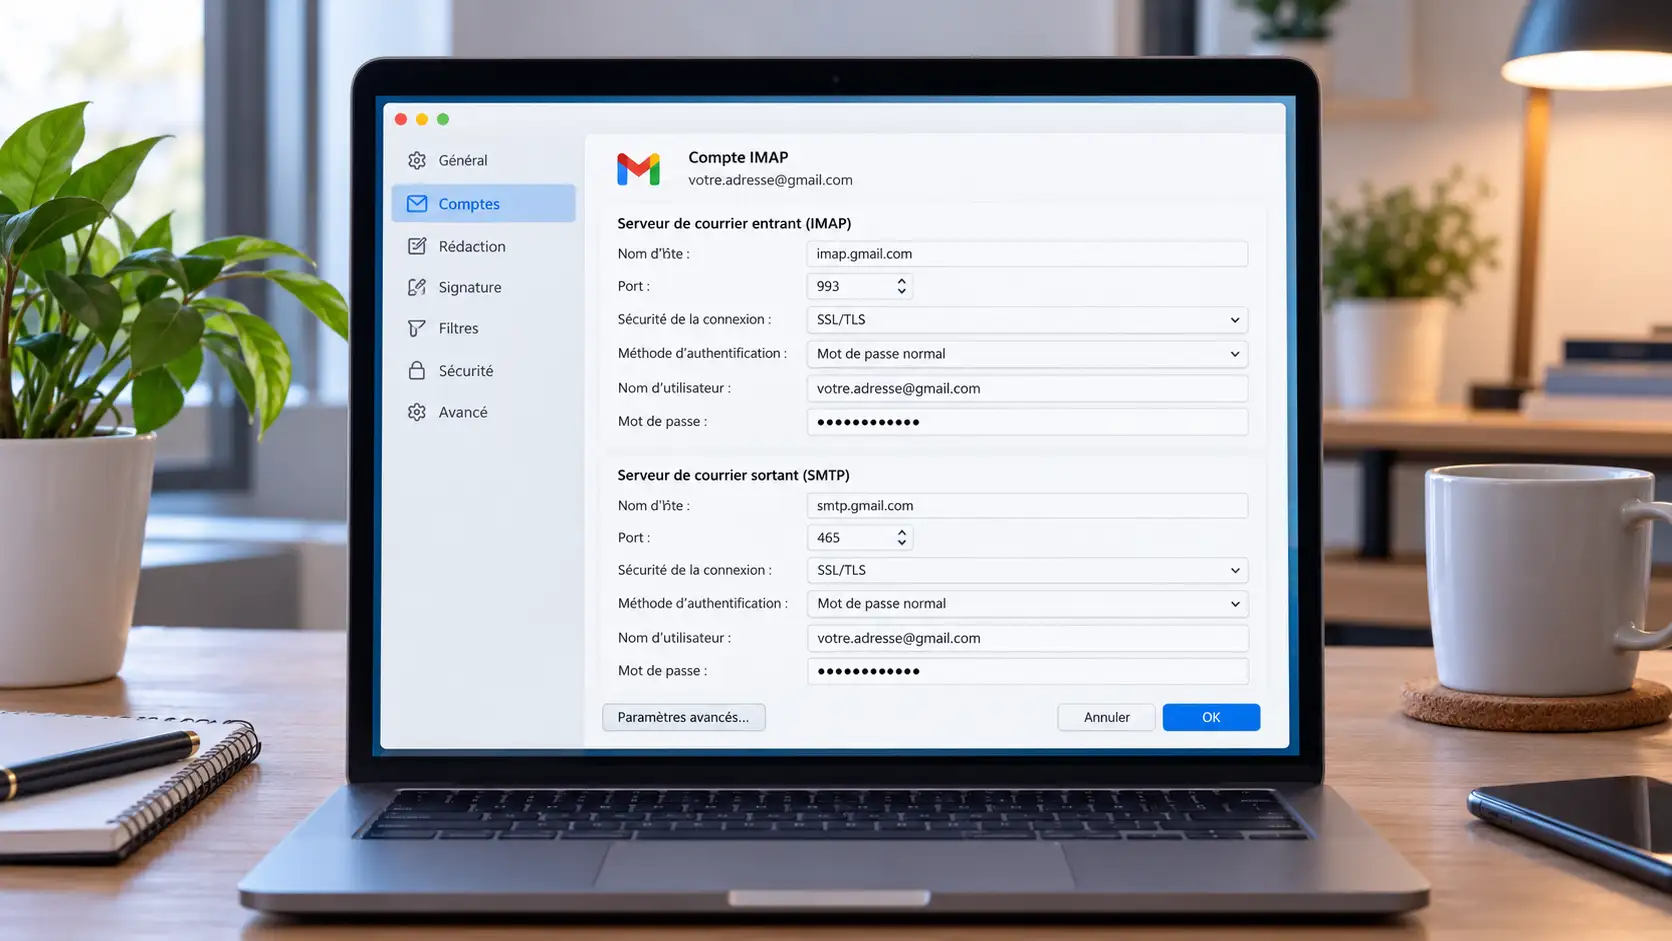
Une configuration IMAP tient en sept valeurs, et deux d’entre elles sont systématiquement confondues. Le Serveur entrant est la machine qui héberge vos messages et qui les synchronise entre vos appareils. Le Serveur sortant est le serveur SMTP qui achemine vos envois vers l’extérieur.
Les deux ont une adresse différente, un port différent, et parfois un mode d’authentification différent. Une boîte qui reçoit mais n’envoie pas n’a pas un problème IMAP : elle a un problème SMTP. C’est la première distinction à poser avant de toucher au moindre paramètre.
| Fournisseur | Serveur entrant (IMAP) | Port | Chiffrement | Serveur sortant (SMTP) | Port SMTP | Authentification |
|---|---|---|---|---|---|---|
| Gmail / Google Workspace | imap.gmail.com | 993 | SSL/TLS | smtp.gmail.com | 465 (ou 587 + STARTTLS) | OAuth2, sinon Mot de passe d’application |
| Outlook.com / Hotmail / Live | imap-mail.outlook.com | 993 | SSL/TLS | smtp-mail.outlook.com | 587 | OAuth2 |
| Microsoft 365 (pro et école) | outlook.office365.com | 993 | SSL/TLS | smtp.office365.com | 587 | OAuth2 |
| Orange / Wanadoo | imap.orange.fr | 993 | SSL/TLS | smtp.orange.fr | 465 | Mot de passe (mot de passe dédié messagerie) |
| Free | imap.free.fr | 993 | SSL/TLS | smtp.free.fr | 465 (ou 587 + STARTTLS) | Mot de passe |
| OVHcloud (MX Plan, Zimbra) | ssl0.ovh.net | 993 | SSL/TLS | ssl0.ovh.net | 465 | Mot de passe |
| SFR / Neuf / Cegetel / 9online | imap.sfr.fr | 993 | SSL/TLS | smtp.sfr.fr | 465 | Mot de passe |
| Laposte.net | imap.laposte.net | 993 | SSL/TLS | smtp.laposte.net | 465 (ou 587) | Mot de passe |
| iCloud Mail | imap.mail.me.com | 993 | SSL/TLS | smtp.mail.me.com | 587 | Mot de passe d’application obligatoire |
Comment lire ce tableau sans se tromper.
- La colonne Authentification est celle qui fait échouer la majorité des configurations récentes. Le mot de passe n’est plus toujours la bonne réponse : chez Google et Microsoft, il ne l’est plus du tout sur les comptes récents. Un
Nom d'utilisateur ou mot de passe incorrectavec un mot de passe vérifié dans le webmail est un symptôme d’authentification, jamais un symptôme de port. - Le port 465 et le port 587 ne sont pas interchangeables. 465 attend un TLS implicite dès l’ouverture de la connexion (SMTPS) ; 587 attend une connexion en clair immédiatement promue par la commande STARTTLS. Un client réglé en SSL sur 587, ou en STARTTLS sur 465, échoue avec un délai d’attente, pas avec un message clair.
- Le port 993 est en TLS implicite. Le port 143 existe aussi, mais il n’est intéressant que couplé à STARTTLS – nous y revenons plus bas.
- Aucune de ces valeurs n’est estimée. Elles proviennent des documentations publiques des fournisseurs. Les trois cas où le paramètre dépend de l’offre ou du client portent un placeholder explicite dans les sections dédiées.
Ce que le protocole fait réellement, en deux paragraphes. IMAP – Internet Message Access Protocol – est le protocole qui laisse les messages sur le serveur et synchronise leur état entre les appareils : un message lu sur le téléphone apparaît lu sur l’ordinateur, un dossier créé dans le webmail apparaît dans le client.
Mark Crispin en pose les bases au milieu des années 1980, IMAP4 arrive en 1994, IMAP4rev1 est normalisé en 2003 dans la RFC 3501, elle-même rendue obsolète en 2021 par la RFC 9051 qui définit IMAP4rev2. Quand vous lisez « IMAP4 » dans une documentation, c’est de cette lignée qu’il s’agit.
Ce que cela change pour votre configuration est plus concret qu’il n’y paraît. Un serveur IMAP ne se contente pas de stocker : il expose des dossiers, des indicateurs (lu, non lu, marqué, répondu) et des identifiants stables pour chaque message.
D’où deux conséquences pratiques. D’abord, l’adresse du serveur, le port et le chiffrement suffisent à établir la session – il n’existe pas d’option « laisser une copie sur le serveur » en IMAP, puisque rien n’est jamais retiré du serveur par défaut. Ensuite, un même compte peut être ouvert simultanément sur plusieurs appareils, ce qui explique l’apparition d’erreurs de type « trop de connexions simultanées » sur les boîtes configurées plusieurs fois.
Vous pouvez aussi lire notre comparatif de meilleurs antivirus gratuits et le guide du meilleur logiciel CRM.
Serveur IMAP Gmail : ce qui a changé avec OAuth2
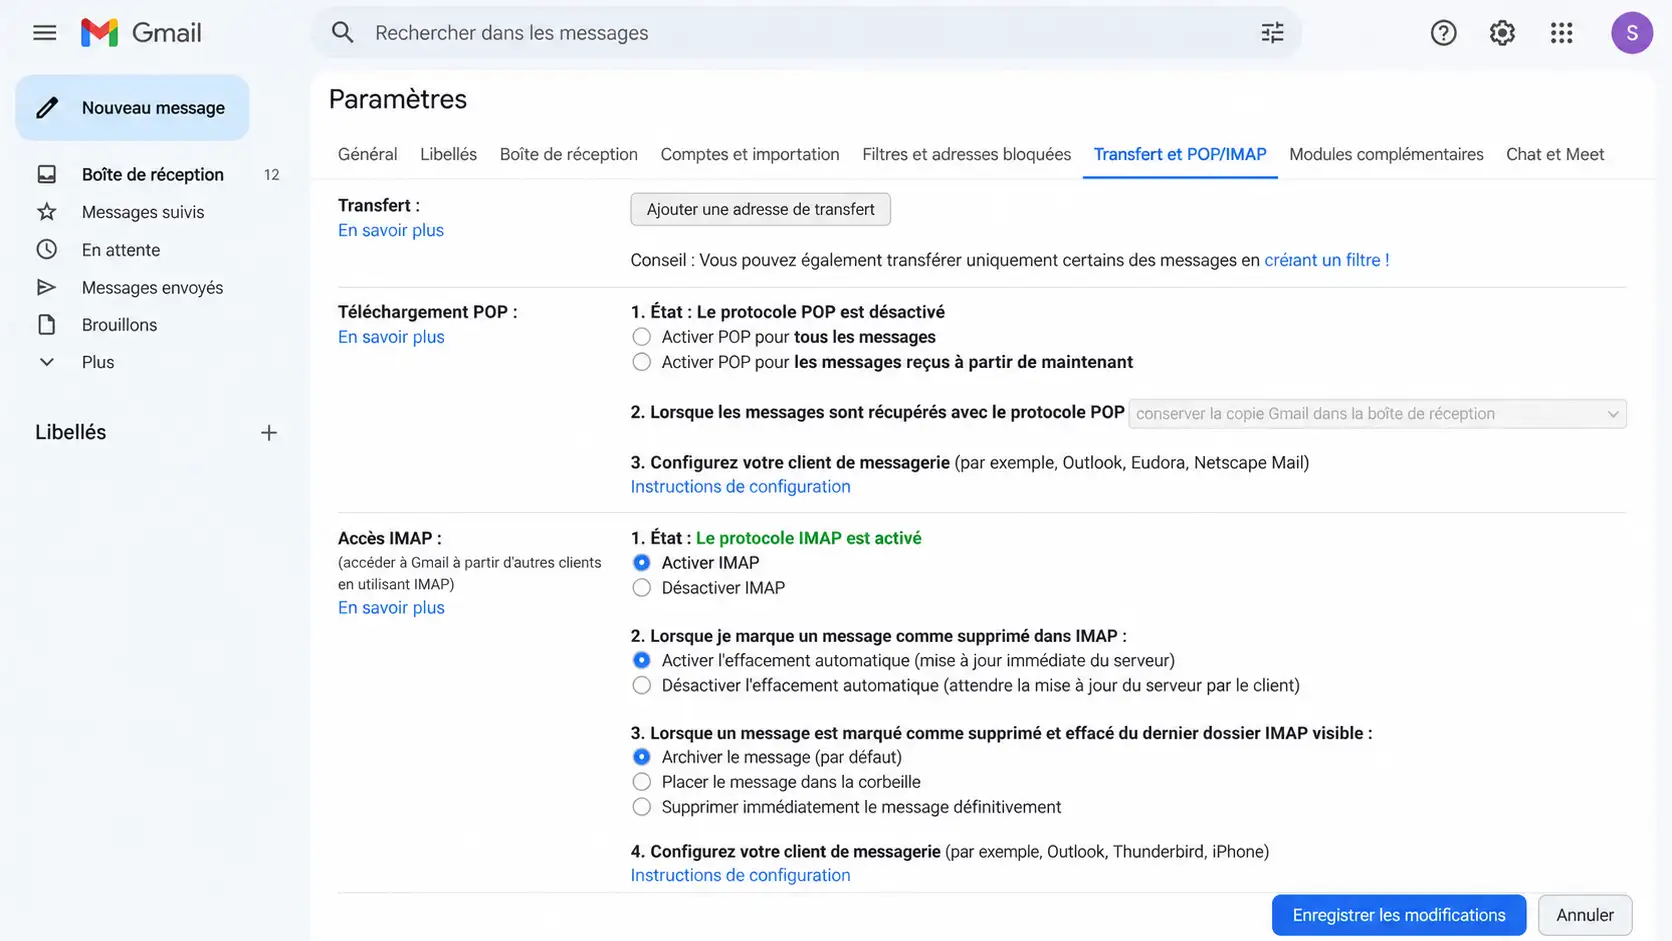
Gmail reste le cas le plus simple à paramétrer et le plus déroutant à dépanner. L’adresse n’a pas bougé : imap.gmail.com, port 993, SSL/TLS, avec smtp.gmail.com en sortie sur 465 ou 587. Ce qui a changé, c’est la porte d’entrée.
Google a retiré la possibilité de se connecter avec le seul mot de passe du compte : l’accès des « applications moins sécurisées » a été fermé, et pour Google Workspace l’authentification par mot de passe classique sur IMAP a été désactivée à partir du 1er mai 2025. Deux voies subsistent, et une seule est recommandée.
| Méthode | Quand l’utiliser | Ce qu’elle exige | Ce qu’elle évite |
|---|---|---|---|
| OAuth2 | Par défaut, dès que le client le propose | Une fenêtre de connexion Google au moment de l’ajout du compte | Tout stockage de mot de passe dans le client |
| Mot de passe d’application | Client ancien ou sans OAuth2 | Validation en deux étapes activée, puis génération d’un code à 16 caractères | L’usage du mot de passe principal dans un logiciel tiers |
| Mot de passe du compte | Jamais, sur un compte récent | – | Rien : la connexion échoue |
Trois réglages conditionnent le succès de l’opération, et il faut les vérifier dans cet ordre. Premier réglage : l’accès IMAP doit être activé côté Gmail, dans Paramètres → Voir tous les paramètres → Transfert et POP/IMAP.
Sur un compte Workspace, l’administrateur doit en plus autoriser IMAP dans la console d’administration ; sans cela, l’utilisateur aura beau activer l’option, la connexion sera refusée côté serveur. Deuxième réglage : le nom d’utilisateur est l’adresse complète, prenom.nom@gmail.com, jamais « prenom.nom » seul. Troisième réglage : si vous passez par un Mot de passe d’application, il remplace le mot de passe dans le champ prévu, sans espace, et il est lié à un appareil – le révoquer coupe cet appareil, pas les autres.
Un détail technique qui explique beaucoup de tickets : OAuth2 ne se configure pas à la main comme un port. Le client ouvre une page Google, vous vous authentifiez, Google renvoie un jeton d’accès de courte durée et un jeton de rafraîchissement.
Quand le jeton est révoqué – changement de mot de passe Google, retrait de l’appareil dans les paramètres de sécurité, expiration d’un jeton de rafraîchissement non utilisé pendant six mois – , le client cesse silencieusement de relever le courrier. La reconnexion se fait en supprimant le compte du client et en le rajoutant, pas en ressaisissant un mot de passe.
La documentation Gmail pour les clients tiers liste les paramètres officiels, et la procédure de génération d’un Mot de passe d’application reste la seule voie de secours acceptable. Google documente par ailleurs la migration des applications moins sécurisées vers OAuth.
Serveur IMAP Outlook et Microsoft 365
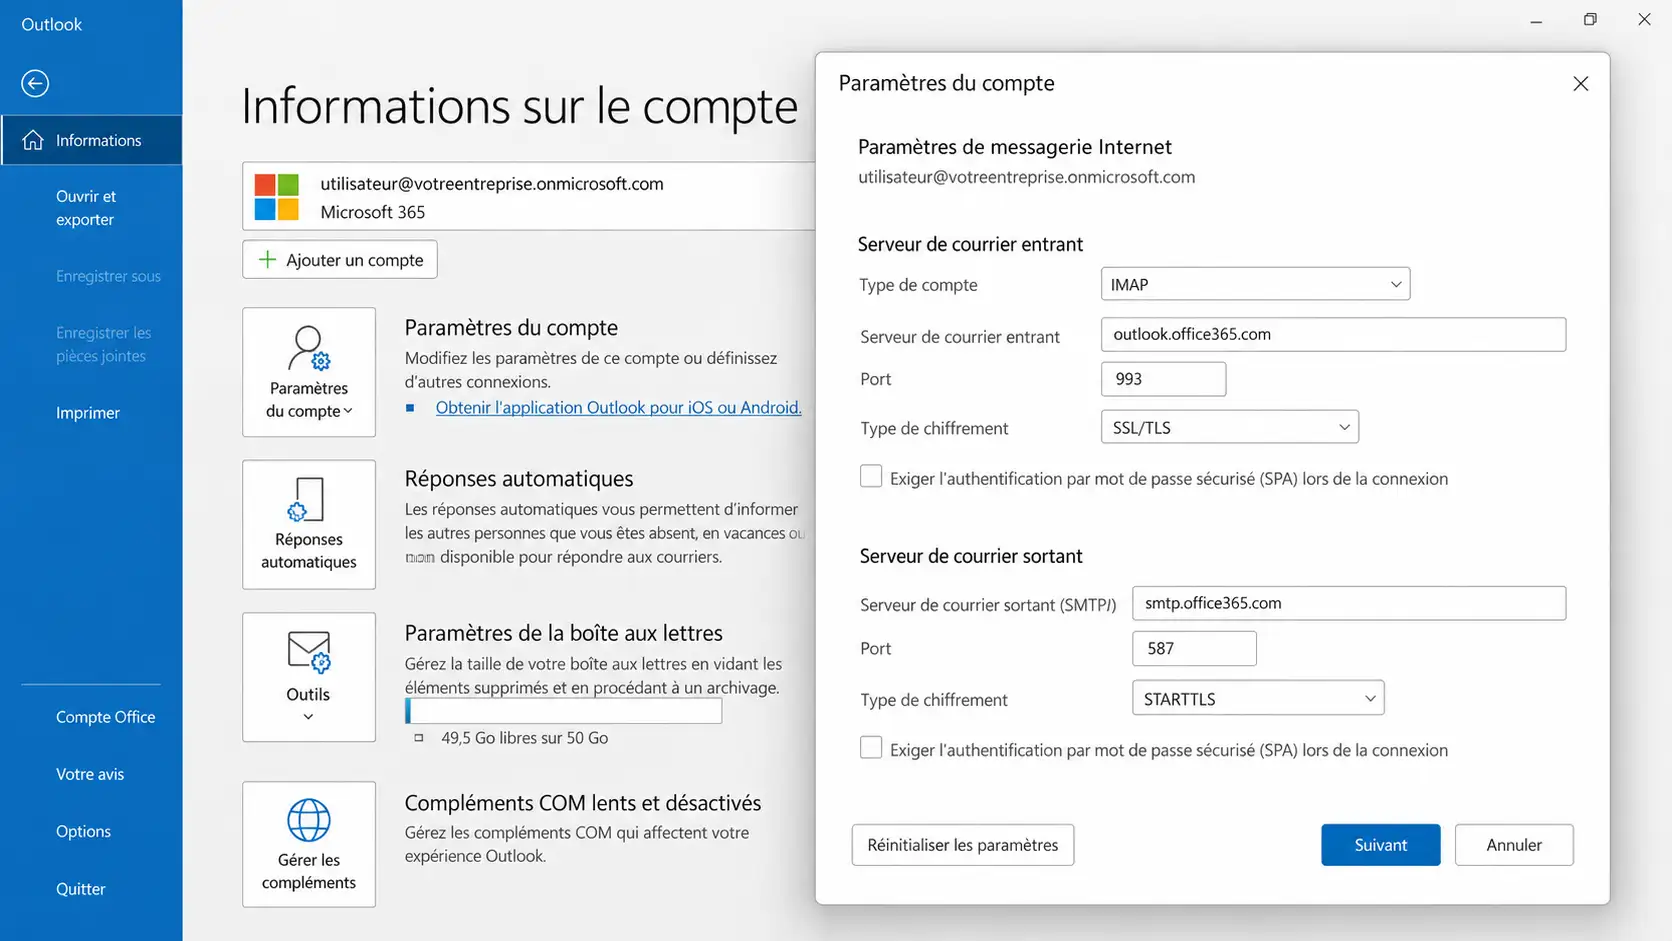
« Outlook » recouvre trois réalités techniques qui n’ont ni la même adresse serveur ni le même mode d’authentification. Confondre les trois est l’erreur la plus fréquente sur ce sujet, et elle produit exactement le même symptôme : une boucle de mot de passe.
- Outlook.com, Hotmail, Live, MSN (comptes personnels) :
imap-mail.outlook.comsur le port 993 en SSL/TLS,smtp-mail.outlook.comsur le port 587. Authentification OAuth2. - Microsoft 365 (comptes professionnels et scolaires) :
outlook.office365.comsur le port 993,smtp.office365.comsur le port 587 en STARTTLS. Authentification OAuth2 obligatoire, l’authentification de base étant retirée côté Exchange Online. - Outlook le logiciel (application de bureau) : il n’utilise pas IMAP pour un compte Microsoft, mais MAPI/Exchange. Chercher à y saisir un serveur IMAP est une fausse piste si le compte est un compte Microsoft natif.
La conséquence pratique est simple et mal connue : imap-mail.outlook.com ne fonctionne pas pour une adresse professionnelle en @entreprise.fr hébergée chez Microsoft 365, et outlook.office365.com ne fonctionne pas pour une adresse @outlook.fr. Si vous ne savez pas de quel cas vous relevez, l’indice est dans l’adresse : un domaine personnalisé passe presque toujours par Microsoft 365, avec un compte géré par un administrateur.
Sur Microsoft 365, un deuxième verrou s’ajoute, invisible depuis le poste de l’utilisateur : SMTP AUTH peut être désactivé au niveau du locataire ou de la boîte. La réception IMAP fonctionne alors normalement, l’envoi échoue avec un message d’identification refusé.
C’est un réglage d’administrateur, à demander explicitement, et non un problème de port. Microsoft documente les paramètres officiels des comptes Outlook.com et la fin de l’authentification de base pour la soumission SMTP.
Un dernier point de méthode, valable ici comme ailleurs : sur un compte Microsoft, l’ajout du compte dans un client récent se fait par le bouton « Se connecter avec Microsoft », pas par la saisie manuelle des serveurs. La saisie manuelle reste utile pour les cas dégradés – client ancien, réseau filtré, boîte partagée – mais elle est devenue le chemin de secours, pas le chemin normal.
Serveur IMAP Orange, Free, SFR et Laposte.net
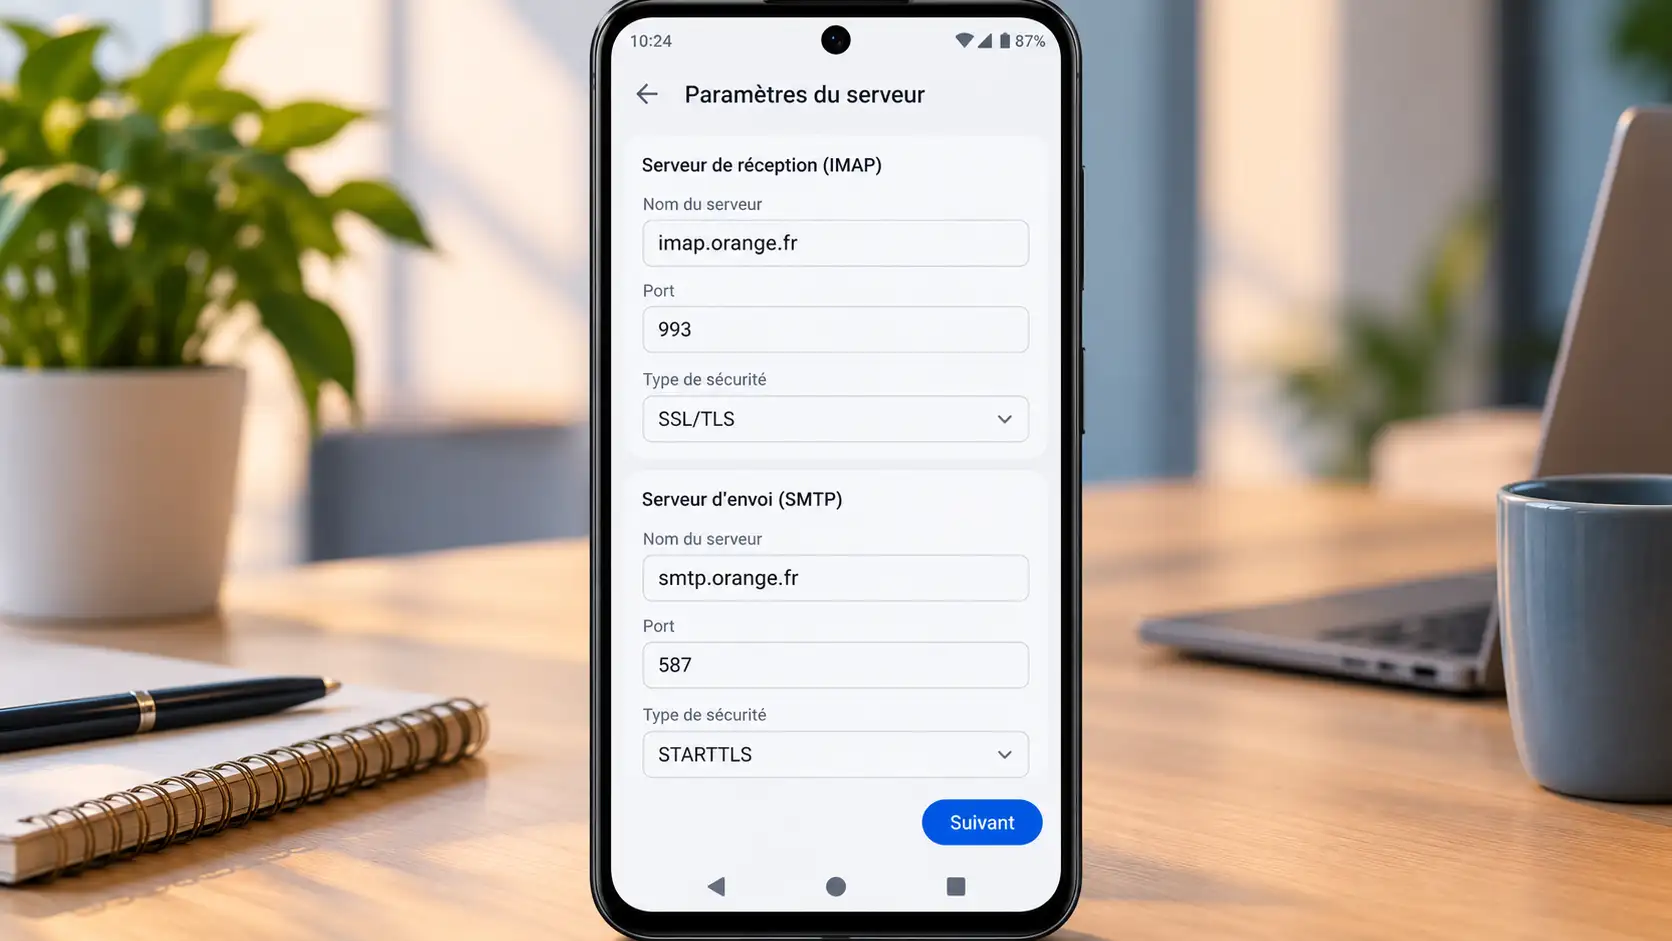
Les quatre grands fournisseurs français partagent une même logique : mot de passe classique, port 993 en entrée, port 465 en sortie, aucune authentification moderne par jeton. Ils se distinguent par les détails, et ce sont ces détails qui bloquent.
Serveur IMAP Orange : imap.orange.fr, port 993
imap.orange.fr en réception, port 993, SSL/TLS. smtp.orange.fr en envoi, port 465, SSL/TLS, authentification activée avec les mêmes identifiants. L’identifiant est l’adresse complète, @orange.fr comme @wanadoo.fr.
Deux particularités Orange méritent d’être connues avant de conclure à une panne : l’accès IMAP doit être autorisé dans les paramètres de la boîte, et la configuration d’un client tiers peut exiger un mot de passe dédié à la messagerie, distinct du mot de passe du compte client Orange. C’est ce mot de passe dédié, et non celui de l’espace client, qu’il faut saisir dans le champ prévu. La procédure officielle d’Orange décrit ce parcours.
Serveur IMAP Free : imap.free.fr, port 993
imap.free.fr en réception, port 993, SSL/TLS. smtp.free.fr en envoi, port 465, avec le port 587 en STARTTLS accepté en secours. L’identifiant est l’adresse complète. Free a fait migrer ses boîtes vers une infrastructure Zimbra, et cette migration a laissé deux séquelles visibles : des identifiants historiques qui ne correspondent plus à l’adresse complète, et des mots de passe qui doivent être redéfinis dans l’interface de gestion avant de fonctionner en IMAP.
Si le serveur IMAP Free ne répond pas alors que le webmail fonctionne, le réflexe est de vérifier le mot de passe dans l’espace abonné, pas de changer de port. La fiche d’assistance Free détaille les valeurs attendues.
Serveur IMAP SFR : imap.sfr.fr, port 993
imap.sfr.fr en réception, port 993, SSL/TLS. smtp.sfr.fr en envoi, port 465, authentification activée. Ces paramètres valent aussi pour les adresses historiques @neuf.fr, @cegetel.net et @9online.fr, qui partagent la même infrastructure.
Deux causes de blocage reviennent : l’accès IMAP n’est pas activé dans les préférences du webmail SFR, et le client réclame une sécurité « SSL/TLS » là où le serveur négocie du TLS 1.2 ou 1.3 – le libellé diffère selon le logiciel, la valeur à choisir est celle qui active le chiffrement immédiat. Prise en charge du port 587 en STARTTLS sur smtp.sfr.fr selon les offres. La fiche d’assistance SFR fait référence.
Serveur IMAP Laposte.net : imap.laposte.net, port 993
imap.laposte.net en réception, port 993, SSL/TLS. smtp.laposte.net en envoi, port 465, le port 587 étant également accepté. L’identifiant est l’adresse complète @laposte.net. Laposte.net a connu une refonte complète de sa plateforme et un durcissement progressif de ses règles de sécurité, ce qui explique les configurations héritées qui échouent d’un coup.
Un point à ne pas supposer : le mot de passe classique reste la norme sur la majorité des clients, mais disponibilité effective d’OAuth2 sur Laposte.net selon le client de messagerie, auquel cas c’est l’option proposée par le client qu’il faut retenir.
Serveur IMAP OVH et iCloud
Serveur IMAP OVH : ssl0.ovh.net, port 993
Sur une offre e-mail OVHcloud (MX Plan, Zimbra), le serveur est identique en entrée et en sortie : ssl0.ovh.net, port 993 en réception, port 465 en envoi, SSL/TLS dans les deux cas, avec l’adresse complète comme identifiant et l’authentification SMTP activée.
C’est l’un des rares fournisseurs où Serveur entrant et Serveur sortant portent exactement le même nom, ce qui déroute les utilisateurs habitués à deux adresses distinctes – et provoque parfois l’inversion des ports plutôt que des hôtes.
Deux réserves documentées. D’abord, les offres e-mail les plus récentes d’OVHcloud peuvent utiliser un autre nom d’hôte pour la soumission, et recours à smtp.tem.scw.cloud pour certaines offres e-mail récentes d’OVHcloud selon la date de souscription.
Ensuite, une boîte dont le domaine a changé de serveur MX peut continuer à recevoir sur l’ancien serveur pendant la propagation DNS : la connexion IMAP aboutit alors sur une boîte vide, ce qui ressemble à une perte de messages. La documentation OVHcloud MX Plan reste la référence pour l’offre concernée.
Serveur IMAP iCloud : imap.mail.me.com, port 993
imap.mail.me.com en réception, port 993, SSL/TLS. smtp.mail.me.com en envoi, port 587, avec authentification activée. Particularité décisive : Apple impose un Mot de passe d’application, généré depuis la sécurité du compte Apple, pour tout client tiers. Le mot de passe du compte Apple ID est refusé, systématiquement, même correct.
Autre subtilité, le nom d’utilisateur : Apple indique la partie avant l’arobase (prenom.nom), avec l’adresse complète en repli si la première forme échoue – un cas rare où l’identifiant n’est pas l’adresse entière. Les valeurs officielles figurent dans le document d’assistance Apple sur les réglages Mail iCloud.
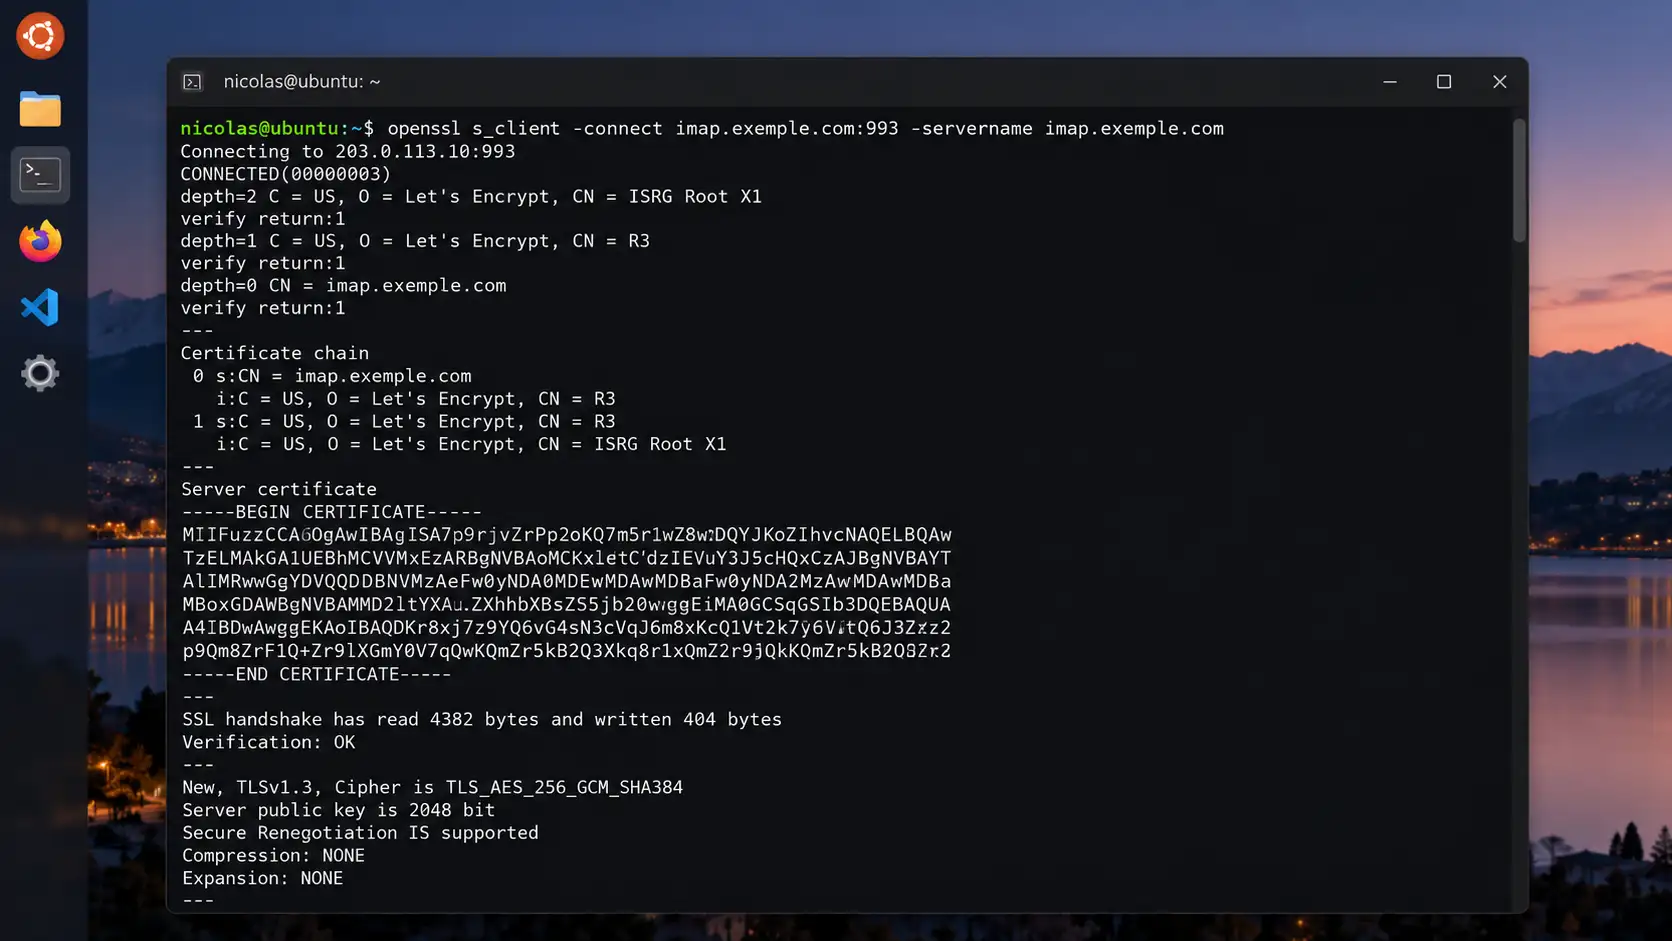
Un test rapide permet de distinguer un problème réseau d’un problème d’identifiants, et il vaut pour tous les fournisseurs de cette page. Depuis un terminal :
openssl s_client -connect imap.gmail.com:993 -servername imap.gmail.com
Si le certificat s’affiche et que la ligne Verify return code: 0 (ok) apparaît, le réseau, le port et le TLS sont bons : le problème est dans le compte, pas dans la connexion. Si la commande reste bloquée, le port est filtré. Si elle renvoie certificate verify failed, le certificat est en cause. Trois résultats, trois pistes différentes.
A lire sur notre site : Guide de meilleurs VPN gratuits pour Mac en 2026.
Comment trouver le serveur IMAP de sa messagerie
Quand le fournisseur n’est pas dans le tableau – domaine d’entreprise, vieux compte associatif, hébergeur régional – , quatre méthodes suffisent, de la plus fiable à la plus artisanale.
1. La documentation officielle du fournisseur. C’est la seule source qui vaut pour les cas ambigus. Cherchez « paramètres IMAP » suivi du nom du service, et privilégiez les pages d’aide à jour sur les blogs de tutoriels, qui recyclent souvent des valeurs obsolètes.
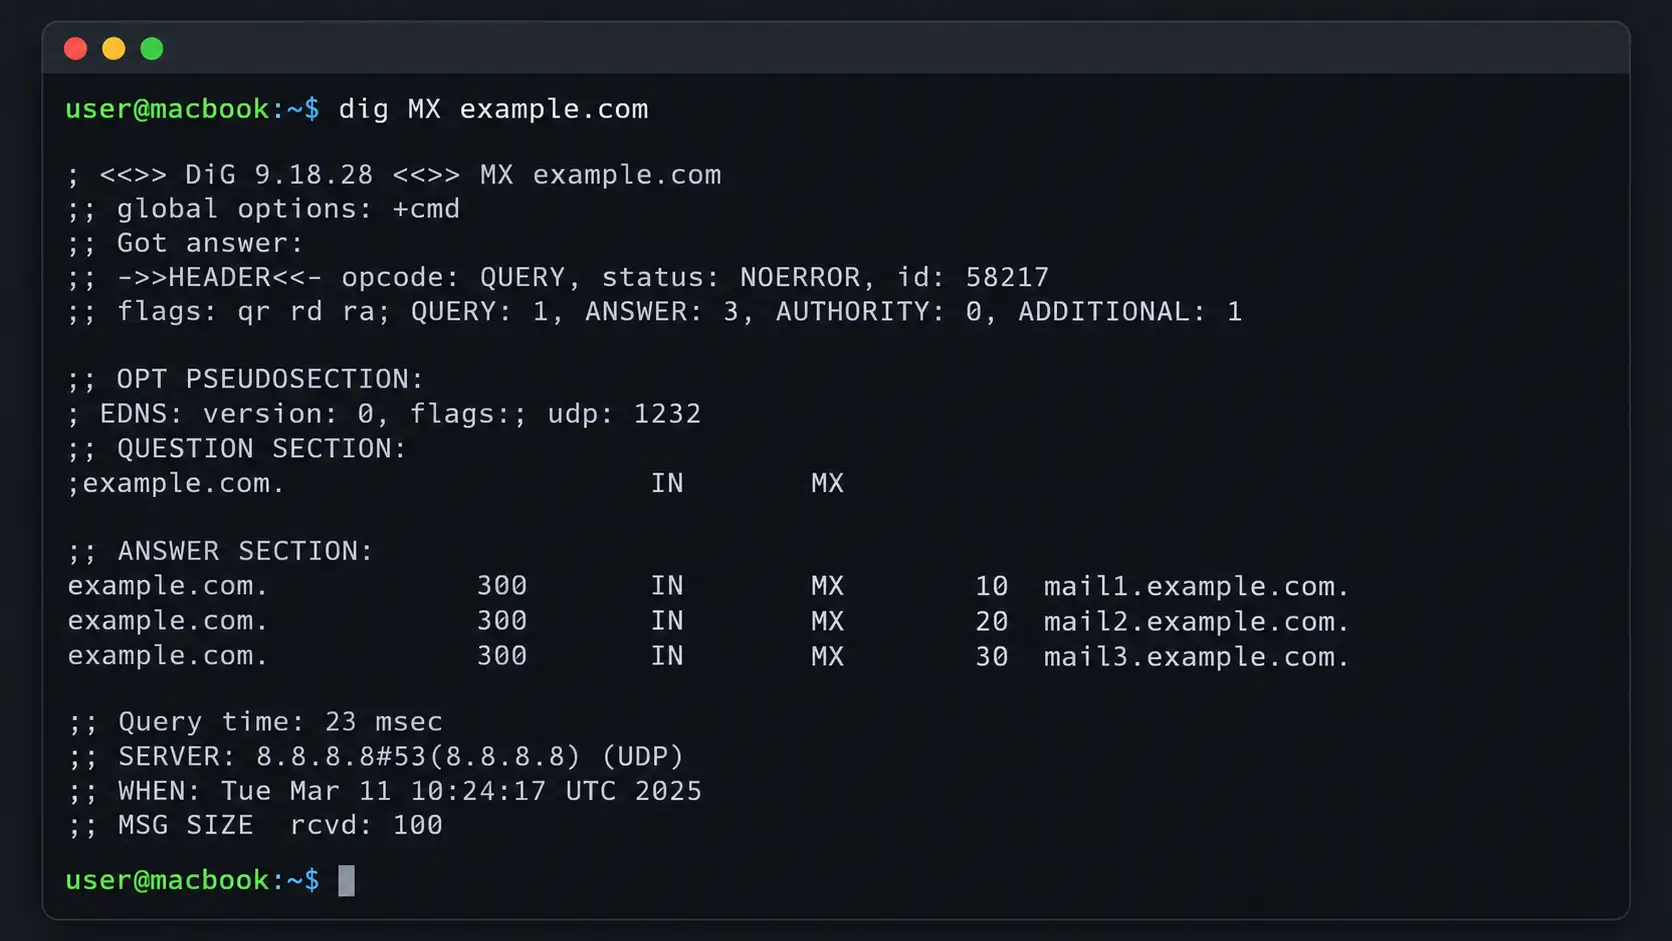
2. Les enregistrements DNS du domaine. Un serveur de messagerie se trouve à partir du domaine, pas de l’adresse e-mail :
dig MX exemple.fr +short
dig SRV _imaps._tcp.exemple.fr
Le premier renvoie les serveurs qui reçoivent le courrier, et leur nom trahit souvent l’infrastructure (mx1.ovh.net, aspmx.l.google.com). Le second interroge l’enregistrement SRV normalisé par la RFC 6186, qui publie précisément l’hôte et le port IMAP du domaine. Peu de fournisseurs le renseignent, mais quand il existe, il est fiable.
3. L’auto-configuration du client. Thunderbird et plusieurs clients mobiles tentent une découverte automatique en interrogeant https://autoconfig.exemple.fr/.well-known/autoconfig.xml puis les enregistrements SRV. Laisser le client faire sa découverte, puis ouvrir les paramètres du compte une fois la configuration acceptée, donne souvent la réponse en deux minutes.
4. Les en-têtes d’un message reçu. Dans le webmail, l’option « Afficher l’original » ou « Afficher la source » révèle les lignes Received:, qui contiennent les noms d’hôtes traversés. C’est un indice, pas une preuve : un serveur relais n’est pas forcément le serveur IMAP. À réserver aux cas où les trois premières méthodes échouent.
La règle empirique qui reste vraie dans la majorité des cas : le serveur IMAP s’appelle imap. suivi du domaine de l’adresse, ou mail. suivi du domaine, ou porte le nom de l’infrastructure de l’hébergeur. Cette heuristique se vérifie en dix secondes avec openssl, et elle évite d’appeler un support pour une valeur publique.
Ports IMAP : 993, 143 et quand utiliser lequel
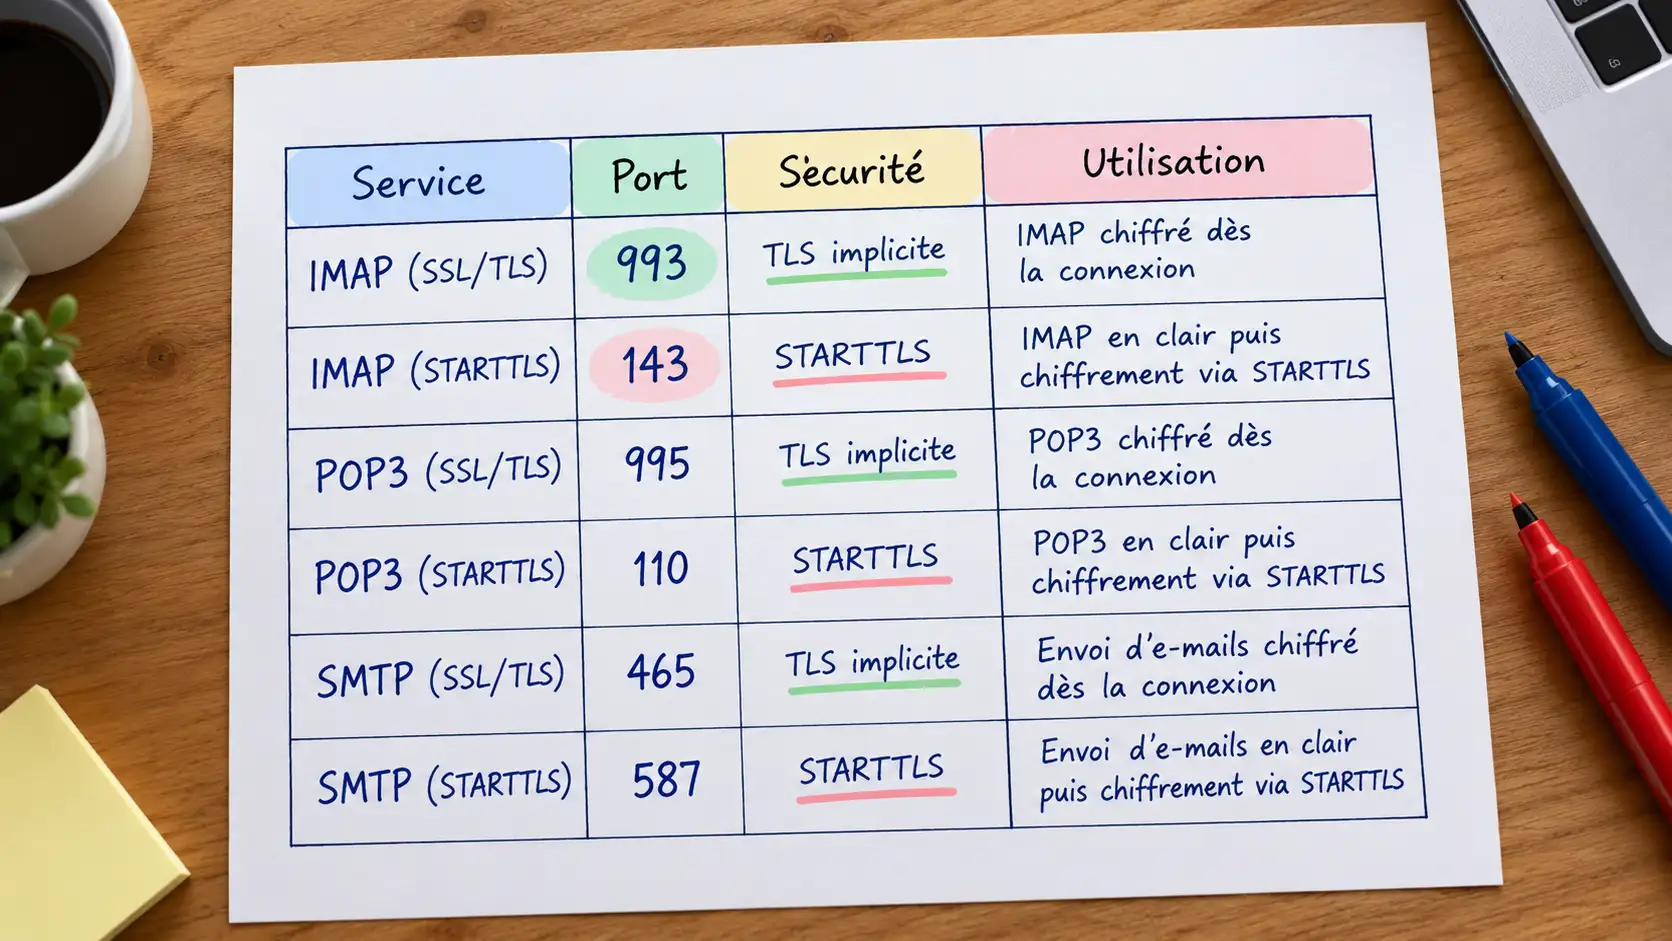
Trois chiffres suffisent à comprendre le sujet, et deux d’entre eux prêtent à confusion.
| Port | Protocole | Chiffrement | Usage recommandé |
|---|---|---|---|
| 993 | IMAPS | TLS négocié dès l’ouverture de la connexion | Réception, valeur par défaut partout |
| 143 | IMAP | Aucun, sauf si STARTTLS est déclenché par le client | Repli quand 993 est filtré, avec STARTTLS obligatoire |
| 143 sans STARTTLS | IMAP | Aucun | À proscrire : identifiants et messages en clair |
| 465 | SMTPS | TLS implicite | Envoi, valeur par défaut chez la plupart des fournisseurs français |
| 587 | SMTP + STARTTLS | TLS après négociation | Envoi, standard chez Microsoft et Google |
Le port IMAP 993 est le bon choix dans 99 % des cas, et il n’y a aucune raison d’en sortir sur un réseau domestique. Le port 143 n’existe plus que pour deux situations : un réseau d’entreprise qui filtre les ports hauts, et un client ancien qui ne sait pas faire de TLS implicite.
Dans les deux cas, il faut exiger STARTTLS : sans cette promotion, la session s’ouvre en clair, mot de passe compris, et le message d’erreur ne vous prévient pas.
Un port « qui ne répond pas » n’est pas toujours fermé. Trois diagnostics se distinguent, et ils orientent vers trois correctifs différents :
- Connexion refusée immédiatement : le port est ouvert mais rien n’écoute, ou l’hôte est faux. Vérifiez l’orthographe du serveur, c’est la cause numéro un.
- Délai d’attente, puis expiration : un pare-feu, un proxy ou l’opérateur filtre le port. Testez depuis un partage de connexion mobile pour trancher en trente secondes.
- Connexion établie puis échec d’authentification : le réseau est hors de cause, le problème est dans le compte ou dans le mode d’authentification.
IMAP ou POP3 : comment trancher en 30 secondes
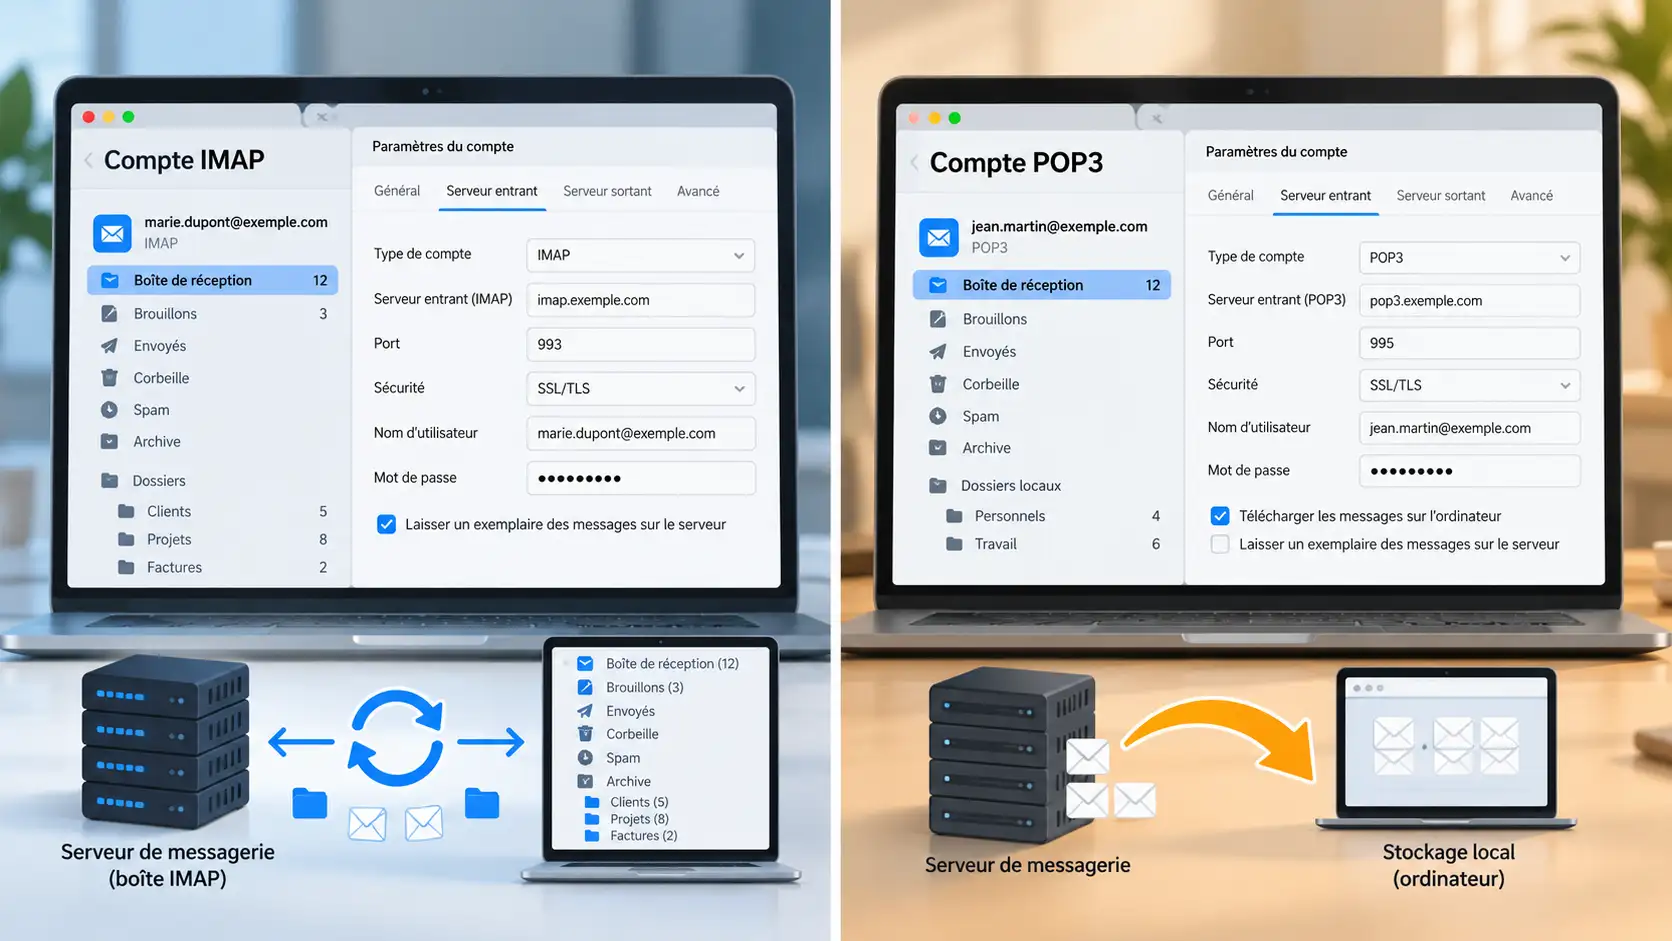
Une seule question suffit : lisez-vous le même courrier sur plusieurs appareils ? Si oui, IMAP. Si non – un seul ordinateur, une volonté d’archiver localement, un compte qui ne doit jamais grossir sur le serveur – , POP3 reste défendable.
| Critère | IMAP | POP3 |
|---|---|---|
| Stockage des messages | Sur le serveur | Téléchargés en local |
| Synchronisation entre appareils | Complète (lus, dossiers, indicateurs) | Aucune |
| Dossiers | Synchronisés | Non synchronisés |
| Consommation de stockage serveur | Élevée, plafonnée par le quota | Faible |
| Risque de perte en cas de panne du poste | Faible | Élevé si la boîte locale n’est pas sauvegardée |
Le malentendu classique : « je veux garder une copie sur le serveur » ne se règle pas dans un réglage IMAP, puisque les messages y restent par construction. Il se règle en POP3, où l’option existe – et où elle est souvent décochée par défaut.
L’autre malentendu : IMAP n’est pas « plus récent donc meilleur » dans l’absolu. Une boîte gratuite plafonnée à 1 Go, alimentée par des pièces jointes de 20 Mo, sature en quelques mois ; POP3 avec archivage local est alors un choix rationnel, à condition de sauvegarder.
Serveur IMAP qui ne répond pas : les 8 correctifs
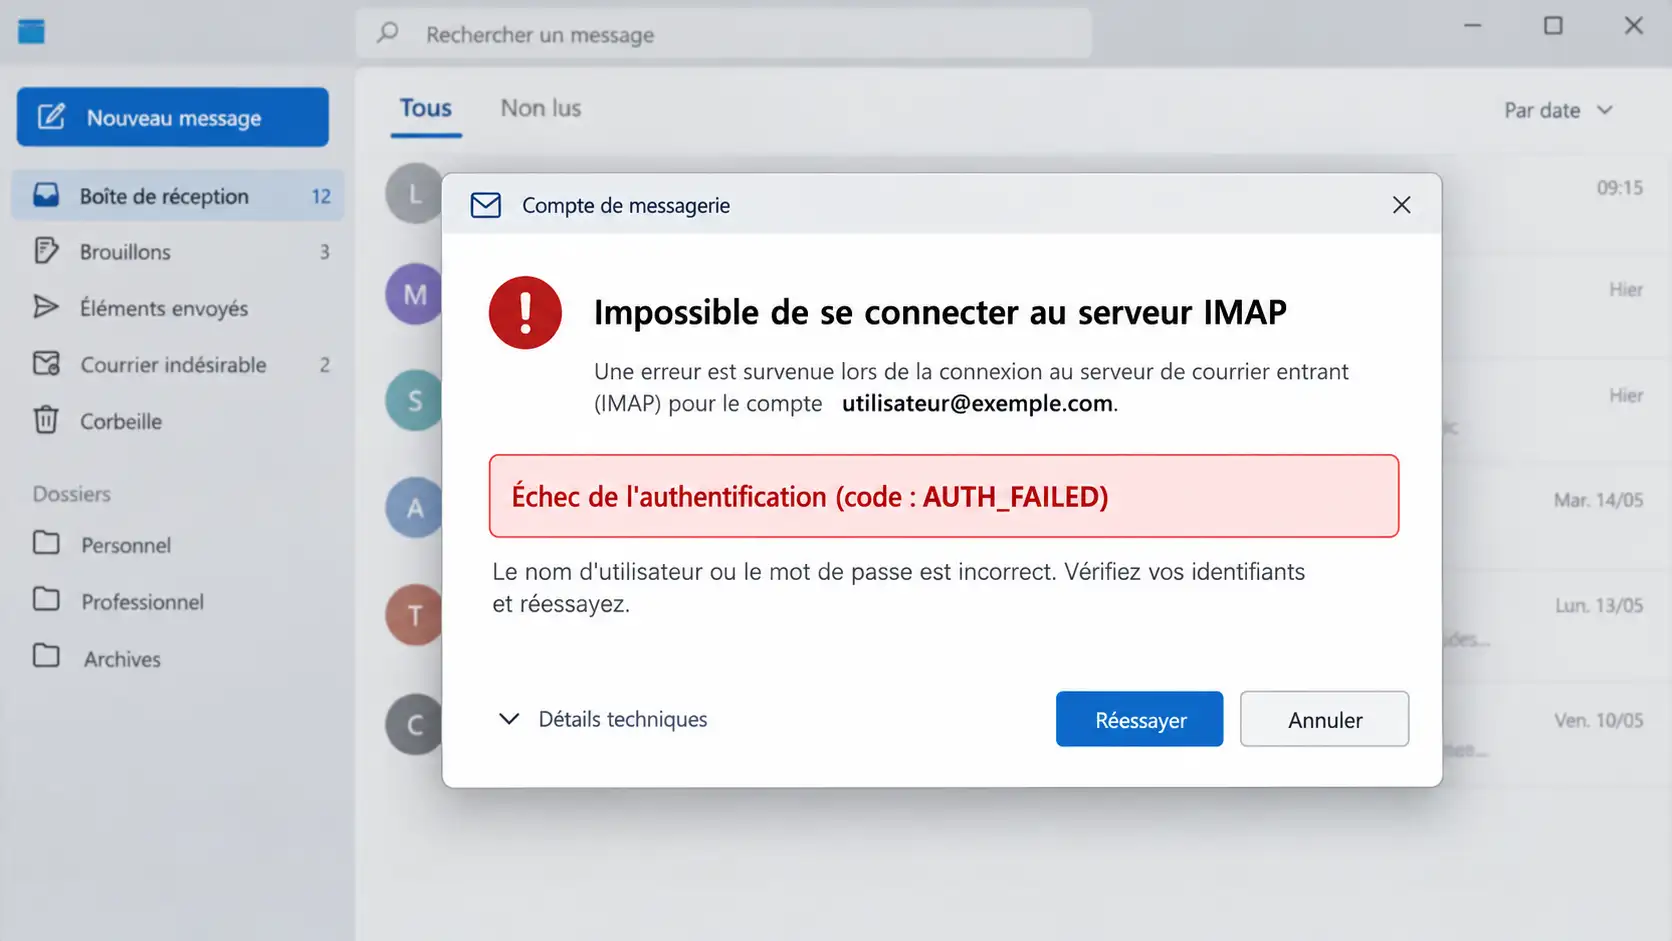
Les huit causes ci-dessous couvrent la quasi-totalité des incidents de synchronisation. Elles sont ordonnées par fréquence observée, pas par gravité.
1. Le mot de passe est bon, mais il faut un Mot de passe d’application
Symptôme : Authentication failed ou Nom d'utilisateur ou mot de passe incorrect, alors que la connexion au webmail fonctionne avec le même mot de passe. Cause : le fournisseur n’accepte plus le mot de passe du compte pour les clients tiers.
Correctif : activer la validation en deux étapes, générer un Mot de passe d’application, le coller dans le champ mot de passe du client, sans espace ni tiret. Concerné : Gmail, iCloud, et une partie des comptes Microsoft.
2. Le jeton OAuth2 a expiré ou a été révoqué
Symptôme : le compte fonctionnait, puis s’arrête du jour au lendemain ; parfois une fenêtre de reconnexion s’affiche en boucle. Cause : jeton de rafraîchissement révoqué (changement de mot de passe, retrait de l’appareil, politique de sécurité du locataire).
Correctif : supprimer le compte du client et le rajouter en choisissant « Se connecter avec Google » ou « Se connecter avec Microsoft ». Ressaisir un mot de passe ne répare rien, puisque le client n’en utilise pas.
3. Le port est bloqué par le réseau ou l’opérateur
Symptôme : délai d’attente puis expiration, alors que le même compte fonctionne sur le téléphone en 4G. Cause : pare-feu d’entreprise, proxy filtrant, ou box qui bloque les ports de messagerie sortants.
Correctif : basculer temporairement en 143 + STARTTLS pour la réception et en 587 + STARTTLS pour l’envoi ; si cela passe, c’est bien un filtrage de port. La solution durable est côté administrateur réseau, pas côté client.
4. Le pare-feu local ou l’antivirus inspecte le flux chiffré
Symptôme : erreur de certificat, connexion interrompue après quelques secondes, ou échec uniquement sur un poste précis. Cause : une fonction d’inspection SSL intercepte la connexion et présente un certificat qui ne correspond pas au nom du serveur.
Correctif : exclure le client de messagerie de l’inspection, ou désactiver temporairement le module pour confirmer le diagnostic. Un certificat valide côté navigateur peut être invalide côté messagerie pour cette raison exacte.
5. Le certificat est expiré ou le nom d’hôte est erroné
Symptôme : certificate verify failed, certificat non valide, ou avertissement de sécurité au moment de l’ajout du compte. Cause : certificat expiré côté fournisseur, ou nom d’hôte saisi avec une faute (imap.gmail.co, ssl0.ovh.com).
Correctif : vérifier le nom exact, puis contrôler le certificat avec openssl s_client -connect hôte:993 -servername hôte. Une chaîne incomplète se voit immédiatement dans la sortie. Ne jamais accepter un certificat invalide de façon permanente pour « faire passer » une configuration.
6. Serveur entrant et serveur sortant inversés
Symptôme : la réception fonctionne, l’envoi échoue – ou l’inverse – avec un message d’hôte introuvable. Cause : l’adresse IMAP a été saisie dans le champ SMTP, ou le port 993 dans un champ d’envoi. Correctif : relire les deux blocs séparément. Rappel : la réception utilise le port 993 en TLS implicite, l’envoi utilise 465 ou 587. Aucun fournisseur du tableau n’utilise le port 993 pour envoyer.
7. Le quota de la boîte est atteint
Symptôme : la synchronisation se bloque, les nouveaux messages n’arrivent plus, et un message de dépassement apparaît parfois dans le webmail.
Cause : boîte pleine. Correctif : vider les éléments supprimés et le dossier de courrier indésirable – un message supprimé mais non purgé compte toujours dans le quota. Sur une offre mutualisée, la solution durable est d’augmenter le stockage ou d’archiver, pas de multiplier les dossiers.
8. Le fournisseur est en panne ou en maintenance
Symptôme : plusieurs comptes du même fournisseur tombent en même temps, le webmail répond lentement, les échanges avec le support se multiplient. Cause : incident côté serveur. Correctif : consulter la page de statut de l’opérateur, tester le webmail, et ne rien changer à la configuration avant d’avoir confirmé l’incident.
Modifier les paramètres pendant une panne consistait, dans notre expérience, à aggraver la situation en ajoutant une erreur de configuration à l’incident initial.
Table de correspondance rapide entre message d’erreur et cause.
| Message observé | Cause la plus probable | Premier réflexe |
|---|---|---|
Authentication failed | Mot de passe ou jeton | Mot de passe d’application ou OAuth2 |
Connection refused | Hôte erroné, service arrêté | Vérifier l’orthographe du serveur |
| Délai d’attente | Port filtré | Tester sur un autre réseau |
certificate verify failed | Certificat ou interception TLS | Contrôler avec openssl |
Too many connections | Compte configuré plusieurs fois | Supprimer les comptes en doublon |
Mailbox is full / over quota | Quota atteint | Purger les éléments supprimés |
Sécurité : SSL/TLS, OAuth2 et mots de passe d’application
Trois mécanismes de sécurité se superposent dans une configuration IMAP, et les confondre conduit à de mauvais arbitrages.
SSL/TLS protège le transport. Il chiffre la session entre votre poste et le serveur, ce qui empêche l’interception du mot de passe et des messages sur le réseau.
Sur le port 993, le chiffrement est négocié avant toute commande : c’est le mode à privilégier. Sur 143, il dépend de STARTTLS, donc d’une négociation qui peut être dégradée par un attaquant positionné sur le réseau. Exiger TLS 1.2 au minimum n’est plus une précaution, c’est la norme des serveurs de messagerie sérieux ; TLS 1.0 et 1.1 sont morts.
OAuth2 protège l’identité. Le client ne manipule jamais votre mot de passe : il reçoit un jeton, limité dans le temps et révocable appareil par appareil. C’est la seule méthode qui résiste à l’activation de la double authentification sans créer de secret partagé.
Le Mot de passe d’application est un compromis. Il s’agit d’un secret long, généré par le fournisseur, utilisable une seule fois par appareil et révocable individuellement. Mieux qu’un mot de passe principal, moins bien qu’OAuth2 : il circule encore comme un secret porteur, et quiconque le lit peut s’authentifier.
| Méthode | Protège contre | Ne protège pas contre | Révocation |
|---|---|---|---|
| Mot de passe du compte | Rien de spécifique | Interception, vol de poste | Changement global, qui casse tout |
| Mot de passe d’application | Le vol du mot de passe principal | La lecture du secret sur le poste | Par appareil |
| OAuth2 | Le stockage d’un secret durable | Une session déjà autorisée sur le poste | Par appareil, immédiate |
Trois règles pratiques, valables partout. Première règle : jamais de port 143 sans STARTTLS, jamais de port 25 pour soumettre un message. Deuxième règle : refuser un certificat invalide n’est pas une option de confort, c’est un signal.
Troisième règle : un Mot de passe d’application qui a circulé par courriel ou par messagerie instantanée est un Mot de passe d’application à révoquer, même s’il n’a pas encore servi.
Pour aller plus loin, découvrez notre comparatif du logiciel emailing et l’alternative à IMAP qui le protocole POP3.
FAQ
Qu’est-ce qu’un serveur IMAP ?
C’est le serveur qui héberge vos messages et qui les maintient synchronisés entre vos appareils. Il expose des dossiers et des états (lu, non lu, marqué), ce qui permet de retrouver la même boîte sur un téléphone, un ordinateur et un webmail. Le protocole est normalisé par la RFC 9051 depuis 2021.
Comment trouver le serveur IMAP de ma messagerie ?
Trois voies, dans cet ordre : la documentation officielle du fournisseur, l’auto-configuration du client (Thunderbird ou un client mobile trouve souvent les paramètres seul), puis les enregistrements DNS du domaine (dig MX et dig SRV _imaps._tcp). L’heuristique imap.domaine.fr couvre la majorité des cas et se vérifie en dix secondes.
Pourquoi mon serveur IMAP ne répond pas ?
Trois familles de causes, dans cet ordre de fréquence : un mot de passe refusé parce que le fournisseur exige OAuth2 ou un Mot de passe d’application, un port filtré par le réseau, un hôte mal saisi. Le test openssl s_client -connect hôte:993 -servername hôte distingue les trois en une commande.
Quelle différence entre serveur entrant et serveur sortant ?
Le Serveur entrant (IMAP) sert à recevoir et à synchroniser, sur le port 993. Le Serveur sortant (SMTP) sert à envoyer, sur le port 465 ou 587. Ils ont des adresses différentes chez la plupart des fournisseurs – sauf OVHcloud, où ssl0.ovh.net fait les deux. Une boîte qui reçoit sans envoyer a un problème SMTP, pas IMAP.
Faut-il activer IMAP sur Gmail ?
Oui, et ce n’est pas facultatif. L’option se trouve dans Paramètres → Voir tous les paramètres → Transfert et POP/IMAP. Sur un compte Google Workspace, l’administrateur doit également autoriser IMAP dans la console d’administration : sans cette double autorisation, la connexion échoue même avec le bon mot de passe.
Le serveur IMAP Free ne répond pas, que faire ?
Vérifier d’abord le webmail Free. S’il fonctionne, le réseau et le compte existent : le problème est dans le mot de passe ou dans l’identifiant. Redéfinissez le mot de passe dans l’espace abonné, puis ressaisissez-le avec l’adresse complète comme identifiant, sur imap.free.fr port 993. Si le webmail est également inaccessible, l’incident est côté Free.
Quel port IMAP utiliser : 993 ou 143 ?
993, dans presque tous les cas : le chiffrement est négocié dès l’ouverture. Le port 143 ne sert que de repli sur un réseau qui filtre les ports hauts, et uniquement avec STARTTLS activé. Sur 143 sans STARTTLS, identifiants et messages circulent en clair.
Peut-on encore configurer un compte Gmail ou Outlook avec un simple mot de passe ?
Chez Microsoft, non : l’authentification de base est retirée sur Exchange Online, OAuth2 est obligatoire. Chez Google, l’usage du mot de passe classique est fermé depuis le retrait des applications moins sécurisées ; il reste possible via un Mot de passe d’application sur un compte éligible, mais OAuth2 est la voie recommandée.
Comment vérifier que mon serveur IMAP fonctionne ?
Deux tests suffisent. La commande openssl s_client -connect hôte:993 -servername hôte valide le réseau, le port et le certificat. La connexion depuis un autre appareil – téléphone en 4G plutôt que Wi-Fi d’entreprise – valide ou écarte le filtrage réseau. Si les deux passent, l’erreur est dans le compte.
Le serveur IMAP est-il la même chose que le serveur SMTP ?
Non. IMAP sert la réception et la synchronisation, SMTP sert l’envoi. Les deux protocoles sont indépendants et peuvent échouer séparément : c’est pourquoi un compte peut recevoir normalement et refuser d’envoyer, ou l’inverse. Un diagnostic correct commence toujours par identifier lequel des deux ne répond pas.
Le serveur IMAP consomme-t-il du stockage ?
Oui, et c’est son principal inconvénient pratique. Les messages restent sur le serveur, donc une boîte gratuite plafonnée à quelques gigaoctets se sature vite. Le quota atteint produit des erreurs de synchronisation qui ressemblent à des pannes réseau, alors qu’il suffit de purger les éléments supprimés.
Conclusion
La configuration IMAP n’est pas un sujet de définition, c’est un sujet de valeurs exactes et d’ordre des vérifications. Trois paramètres déterminent 90 % des cas : l’adresse du Serveur entrant, le port 993, et le mode d’authentification. Le quatrième – le Serveur sortant – n’intervient que lorsque la réception fonctionne et que l’envoi échoue.
Ce que nous ferions dans l’ordre, sur un compte qui refuse de se connecter. Un : vérifier que le webmail fonctionne, ce qui sépare un incident fournisseur d’un incident de configuration. Deux : confirmer l’adresse du Serveur entrant et le port 993 dans la documentation officielle. Trois : identifier le mode d’authentification attendu – OAuth2, Mot de passe d’application, ou mot de passe classique. Quatre seulement : toucher au pare-feu ou au réseau. Les trois premières étapes règlent la majorité des cas en moins de dix minutes.
Ce que nous ne recommandons pas. Accepter durablement un certificat invalide pour « faire passer » un compte. Activer le port 143 sans STARTTLS sur un réseau public. Multiplier les configurations d’un même compte dans plusieurs clients en espérant que l’une fonctionne : c’est la cause la plus fréquente des erreurs de connexions simultanées. Et modifier trois paramètres à la fois, ce qui rend impossible l’identification de celui qui a débloqué la situation.
Un dernier point. Un serveur IMAP correctement configuré reste une porte d’entrée : c’est par la messagerie qu’arrivent la majorité des tentatives d’hameçonnage et des pièces jointes malveillantes. La configuration est un prérequis technique, la vigilance reste la couche utile.
Note de transparence éditoriale. Cet article a été rédigé en octobre 2026 à partir des documentations publiques de Google, Microsoft, Apple, Orange, Free, SFR, Laposte.net et OVHcloud, consultées à cette date. Les paramètres serveur évoluent : vérifiez-les sur la page d’aide officielle de votre fournisseur avant de conclure à une panne. Les trois valeurs que nous n’avons pas pu confirmer avec certitude portent un placeholder explicite plutôt qu’une estimation. Aucun fournisseur n’a payé pour figurer ici, et aucun lien de cet article n’est affilié. Si vous constatez une valeur obsolète, signalez-la : nous corrigeons et nous datons la correction.
