Adresse e-mail professionnelle ou personnelle : quelles différences ?
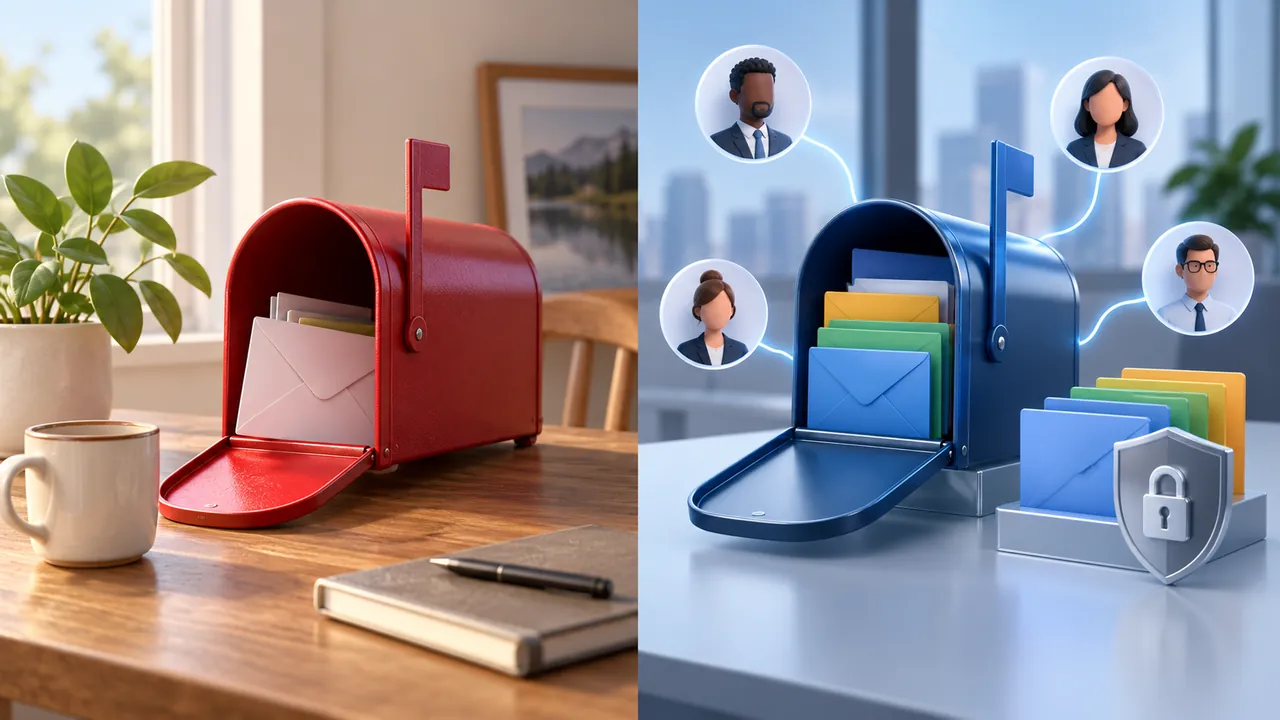
La différence essentielle est simple : une adresse e-mail personnelle sert d’abord à l’usage privé et utilise généralement le domaine d’un fournisseur, tandis qu’une adresse professionnelle représente une activité, souvent avec son propre nom de domaine.
Une adresse comme nom@gmail.com ou nom@outlook.com convient aux échanges personnels, aux inscriptions et aux comptes du quotidien. Une adresse comme contact@entreprise.com relie immédiatement le message à une marque ou à une organisation.
L’adresse professionnelle inspire généralement davantage confiance dans une relation commerciale, car le destinataire peut rapprocher le domaine de l’expéditeur du site officiel et de l’identité publique de l’entreprise.
Elle apporte aussi des fonctions d’administration : création et suppression de comptes, alias, groupes, règles de sécurité, récupération centralisée et continuité lorsqu’un collaborateur quitte l’organisation.
Une adresse personnelle reste néanmoins utile, gratuite ou peu coûteuse, simple à ouvrir et indépendante d’un employeur. Elle ne doit pas disparaître : elle doit seulement être séparée des usages de l’activité.
Le choix ne se résume pas à Gmail contre Outlook. Les deux écosystèmes proposent des offres personnelles et professionnelles ; c’est le domaine, la propriété du compte, le contrat et l’administration qui font la vraie différence.
Une adresse sur domaine personnalisé n’est pas automatiquement sécurisée. Il faut configurer correctement les enregistrements MX, SPF, DKIM et DMARC, activer l’authentification multifacteur et contrôler les accès.
À l’inverse, une adresse personnelle chez un grand fournisseur peut bénéficier d’une bonne protection technique, mais elle reste moins adaptée à la gouvernance d’une équipe et à la pérennité d’une marque.
Pour un indépendant, une association ou une petite entreprise, la meilleure pratique consiste souvent à conserver une adresse personnelle de secours et à utiliser une adresse professionnelle comme canal public principal.
Pour une organisation, chaque membre doit disposer d’un compte nominatif ; les adresses génériques comme contact@ ou facturation@ peuvent être gérées comme alias ou groupes, sans partager un mot de passe commun.
La suite compare précisément identité, confiance, sécurité, coûts et collaboration, explique comment migrer sans perdre de messages et répond aux questions fréquentes avec des sources officielles vérifiables.
Pour repartir des bases, consultez notre guide qu’est-ce qu’une adresse e-mail professionnelle ? avant de comparer les solutions d’hébergement.
Adresse e-mail personnelle et professionnelle : la différence essentielle
Une adresse personnelle appartient fonctionnellement à l’individu. Elle sert aux proches, achats, réseaux sociaux, services publics, candidatures ou abonnements. Son identifiant dépend généralement du domaine du fournisseur. Si l’utilisateur change d’activité, elle peut rester stable, ce qui en fait un bon compte de récupération à condition de le protéger.
Une adresse professionnelle représente une fonction ou une organisation. Elle prend idéalement la forme prenom.nom@domaine.tld pour une personne et contact@domaine.tld pour un rôle. Le domaine est contrôlé par l’entreprise, qui peut créer des comptes, révoquer un accès, définir des règles et conserver la continuité des échanges selon ses obligations.
La propriété est déterminante. Un salarié ne devrait pas utiliser son adresse professionnelle comme adresse de récupération pour ses services privés, car il peut perdre l’accès en quittant l’entreprise. De même, un dirigeant ne devrait pas bâtir son activité sur l’adresse personnelle d’un prestataire : il doit conserver la maîtrise du domaine, de la facturation et du compte administrateur.
Séparer les identités réduit les erreurs. Les documents clients et contrats restent dans l’environnement professionnel ; les achats privés et communications familiales restent dans le compte personnel. Cette séparation facilite aussi l’archivage, la conformité, le support et la déconnexion en dehors du travail.
Tableau comparatif des différences
| Critère | Adresse personnelle | Adresse professionnelle |
| Domaine | Domaine du fournisseur, par exemple @gmail.com | Domaine de l’activité, par exemple @entreprise.com |
| Propriété | Utilisateur individuel | Organisation ou professionnel |
| Image | Adaptée aux échanges privés | Cohérente avec la marque et le site |
| Administration | Réglages d’un seul compte | Comptes, groupes, alias, rôles et politiques |
| Continuité | Dépend de l’utilisateur | Peut être transférée lors d’un changement d’équipe |
| Authentification du domaine | Gérée par le fournisseur | SPF, DKIM et DMARC à configurer et surveiller |
| Coût | Souvent gratuite | Domaine et service généralement payants |
| Collaboration | Fonctions individuelles | Calendriers, espaces, annuaire et outils d’équipe |
Le domaine visible est un indicateur, pas une garantie absolue. Un fraudeur peut enregistrer un domaine ressemblant au vôtre. Le destinataire doit vérifier l’orthographe, le contexte, les liens et les demandes inhabituelles. L’entreprise doit, elle, protéger les variantes sensibles de son nom et surveiller les tentatives d’usurpation.
Le choix d’une offre doit partir du besoin : nombre de comptes, stockage, calendrier, partage de documents, administration, support, archivage, localisation des données et exigences réglementaires. Un indépendant peut commencer avec un compte unique ; une équipe doit anticiper la croissance et les départs.
Il faut aussi différencier boîte principale, alias et groupe. Une boîte principale possède ses propres identifiants et son espace de stockage. Un alias reçoit des messages dans une boîte existante sans créer nécessairement un nouvel utilisateur. Un groupe distribue une demande à plusieurs membres. Cette distinction évite de payer des licences inutiles ou, à l’inverse, de partager dangereusement un compte commun.
Le nom de domaine devient un actif de l’entreprise. Son renouvellement doit être automatique avec un moyen de paiement surveillé, et l’accès au registraire doit être protégé. Une expiration ou une compromission du domaine peut interrompre la messagerie, détourner les messages et affecter le site. Conservez les codes de récupération dans un coffre d’accès contrôlé.
Pourquoi une adresse professionnelle inspire davantage confiance
Une adresse sur le domaine de l’entreprise crée une continuité visuelle avec le site, les devis, les factures et les profils sociaux. Le destinataire identifie plus facilement l’organisation. Cette cohérence réduit le doute au moment de répondre, de transmettre un document ou de cliquer sur un lien attendu.
La confiance ne vient toutefois pas seulement de l’adresse. Le nom d’expéditeur doit être clair, la signature sobre, le contenu précis et le domaine accessible. Une adresse professionnelle qui envoie des messages vagues, comporte des fautes ou demande un paiement urgent sans contexte reste suspecte.
Les adresses fonctionnelles améliorent l’organisation : support@, facturation@ ou presse@ orientent les demandes. Elles doivent être des alias, groupes ou boîtes partagées correctement administrés. Partager le même mot de passe entre plusieurs personnes empêche d’attribuer les actions et augmente le risque.
Si vous souhaitez créer cette identité rapidement, suivez notre méthode pour obtenir une adresse e-mail professionnelle en trois étapes.
Pour les indépendants, utiliser prénom@domaine.tld est souvent plus humain que contact@. Pour une équipe, les comptes nominatifs facilitent la responsabilité, tandis que les alias de fonction garantissent que le client ne dépend pas d’une seule personne. Le bon compromis associe proximité et continuité.
La réputation se construit aussi par la régularité. Envoyez depuis la même identité, évitez de changer constamment de nom d’expéditeur et utilisez une signature qui indique l’entreprise, le site et un moyen de contact vérifiable. Pour les campagnes, respectez le consentement et prévoyez un mécanisme de désinscription adapté ; la messagerie individuelle ne doit pas devenir un outil d’envoi massif improvisé.
Avant une demande sensible, le destinataire doit pouvoir vérifier l’organisation ailleurs que dans le message. Une page de contact officielle, des mentions légales cohérentes et un numéro connu renforcent cette vérification. L’adresse professionnelle fonctionne donc avec l’ensemble de la présence numérique ; elle ne la remplace pas.
Sécurité, confidentialité et contrôle des comptes
Une messagerie professionnelle ajoute une couche de gouvernance, mais elle ne sécurise rien par magie. L’administrateur doit imposer l’authentification multifacteur, protéger les comptes privilégiés, retirer rapidement les accès inutiles, surveiller les transferts automatiques et préparer une procédure de récupération.
SPF indique quels serveurs peuvent envoyer pour le domaine. DKIM ajoute une signature cryptographique vérifiable. DMARC explique aux serveurs destinataires comment traiter les messages qui échouent aux contrôles et fournit des rapports. Ces mécanismes se complètent ; une politique trop stricte déployée sans observation peut bloquer des expéditeurs légitimes.
La confidentialité dépend du fournisseur, du contrat, des réglages et des pratiques. Lisez les conditions de traitement, les options d’administration, la conservation, l’export et les fonctions de conformité. Minimisez les données sensibles dans les messages et chiffrez ou partagez autrement les documents qui exigent une protection renforcée.
Le phishing vise aussi bien les comptes personnels que professionnels. Vérifiez les demandes urgentes, les changements de coordonnées bancaires et les pages de connexion. Un paiement important doit être confirmé par un second canal connu. Les sauvegardes et journaux doivent permettre d’enquêter après un incident.
Protégez d’abord les comptes administrateurs, car ils peuvent réinitialiser les autres utilisateurs et modifier les règles du domaine. Ils ne doivent pas servir à la lecture quotidienne. Utilisez un compte séparé pour l’administration, limitez le nombre d’administrateurs et activez des alertes sur les connexions ou changements critiques.
Surveillez les rapports DMARC avant d’adopter une politique de rejet. Ils révèlent les services qui envoient réellement pour le domaine : site web, outil de facturation, newsletter, support ou CRM. Chaque expéditeur légitime doit être aligné. Cette phase d’inventaire évite de bloquer les factures ou notifications importantes.
La récupération mérite un scénario écrit. Qui intervient si le téléphone du dirigeant est perdu ? Qui détient les codes de secours ? Comment vérifier l’identité d’un collaborateur à distance ? Une procédure simple, testée et limitée aux personnes autorisées réduit les décisions improvisées sous pression.
La protection contre l’usurpation doit couvrir chaque service d’envoi. Un formulaire de contact, une plateforme de facturation ou un outil marketing peut utiliser le domaine sans passer par la boîte principale. Inventoriez ces services, supprimez ceux qui ne sont plus utilisés et vérifiez l’alignement du domaine. Une clé DKIM ancienne ou un mécanisme SPF trop large augmente inutilement la surface de confiance.
La norme DMARC actuelle précise comment publier une politique, aligner les identifiants et exploiter les rapports. Commencez par observer, corrigez les sources légitimes, puis augmentez progressivement la protection. Le passage à une politique stricte doit être documenté et réversible. Les rapports agrégés ne remplacent pas les alertes de connexion, la sensibilisation des utilisateurs ni l’analyse des incidents.
Pour les messages très sensibles, la simple présence de TLS pendant le transport ne garantit pas que le destinataire final est la bonne personne ni que sa boîte est sûre. Réduisez les pièces jointes, utilisez des espaces de partage avec droits et expiration, et transmettez séparément les secrets nécessaires. La messagerie reste un canal de notification ; elle ne doit pas devenir l’unique coffre documentaire.
Pour sécuriser le poste qui accède à la messagerie, complétez ces mesures avec notre guide Microsoft Defender pour Windows.
Coût, stockage et fonctionnalités de collaboration
Une adresse personnelle est souvent gratuite, avec un stockage mutualisé entre plusieurs services. Elle convient à un individu, mais devient difficile à gouverner lorsqu’une activité ajoute des collaborateurs. La récupération, la propriété des fichiers et le transfert des responsabilités dépendent alors de comptes privés disparates.
Une offre professionnelle facture généralement chaque utilisateur et parfois des options supplémentaires. Le budget inclut aussi le domaine, la migration, les sauvegardes, le support et l’administration. Il faut comparer le coût total plutôt que le seul prix mensuel affiché.
Les fonctions de collaboration peuvent justifier l’abonnement : calendrier partagé, visioconférence, documents, stockage, annuaire, groupes et politiques. Choisissez l’écosystème réellement utilisé par l’équipe. Payer une suite complète uniquement pour l’adresse e-mail peut être inutile si les autres outils font double emploi.
Vérifiez les limites de stockage, la taille des pièces jointes, les règles d’archivage, les alias, les boîtes partagées, le support et la possibilité d’exporter. Le service doit permettre de quitter le fournisseur sans perdre le domaine ni les données. Le domaine doit rester enregistré au nom de l’organisation.
Pour comparer deux offres, créez une grille pondérée. Attribuez davantage de poids à la sécurité, à l’export et à l’administration qu’aux fonctions rarement utilisées. Testez la recherche, le calendrier partagé, l’application mobile, la restauration d’un message et l’assistance. Un mois pilote avec quelques utilisateurs révèle mieux les contraintes qu’une longue liste marketing.
Prévoyez la croissance sans suracheter. Une petite équipe peut commencer avec quelques comptes nominatifs et des alias. Lorsque les responsabilités se spécialisent, transformez certaines fonctions en boîtes partagées ou groupes. Documentez les propriétaires de chaque adresse afin qu’aucune demande client ne reste sans réponse.
Comment passer d’une adresse personnelle à une adresse professionnelle
Commencez par acheter ou reprendre le contrôle du domaine. Créez ensuite l’offre de messagerie au nom de l’organisation, avec un compte administrateur protégé par authentification multifacteur et des coordonnées de récupération indépendantes d’un salarié ou prestataire.
Ajoutez le domaine au fournisseur et prouvez sa propriété, généralement avec un enregistrement DNS TXT. Configurez les enregistrements MX pour la réception, puis SPF, DKIM et DMARC pour l’authentification. Suivez les valeurs fournies par le service : copier une configuration générique peut casser l’envoi.
Créez les comptes nominatifs et les alias utiles. Évitez les comptes partagés par mot de passe. Préparez la migration des anciens messages, contacts et calendriers, puis testez l’envoi et la réception depuis plusieurs fournisseurs. Contrôlez aussi le dossier spam et les en-têtes d’authentification.
Pendant une période de transition, conservez l’ancienne adresse, activez une réponse informative et mettez à jour le site, les signatures, factures, profils et comptes importants. Ne publiez pas de redirection aveugle si elle crée une boucle ou contourne les contrôles de sécurité.
Établissez un inventaire avant la migration : utilisateurs, alias, listes de diffusion, calendriers, appareils, règles, redirections et applications qui envoient des messages. Identifiez les volumes et les périodes de forte activité. Une migration planifiée en dehors d’une échéance commerciale réduit l’impact d’un retard DNS ou d’un import incomplet.
Réduisez la valeur TTL des enregistrements DNS suffisamment tôt si votre stratégie le prévoit, puis conservez une copie des valeurs antérieures. Après le basculement MX, surveillez les journaux, files d’attente, rebonds et plaintes. Les changements DNS peuvent être visibles à des moments différents selon les résolveurs ; évitez de déclarer la migration terminée après un seul test.
Validez un échantillon de données après l’import : messages anciens et récents, dossiers, contacts, événements récurrents et droits de partage. Demandez aux utilisateurs de vérifier les éléments critiques. Conservez l’ancien environnement en lecture seule pendant une durée définie lorsque le contrat et les obligations le permettent.
Enfin, organisez la sortie de l’ancien fournisseur. Téléchargez les données nécessaires, résiliez seulement après validation, retirez les anciens connecteurs et mettez à jour la documentation. La migration est réussie lorsque les messages circulent, mais aussi lorsque l’organisation sait administrer et récupérer le nouveau système.
Après le changement, suivez pendant plusieurs semaines les rebonds, plaintes, demandes arrivées sur l’ancienne adresse et échecs d’authentification. Demandez aux équipes commerciales et au support de signaler les contacts qui continuent d’utiliser l’ancien domaine. Corrigez les modèles de documents, signatures automatiques, factures récurrentes et comptes fournisseurs qui auraient échappé à l’inventaire.
Testez aussi le processus de départ d’un utilisateur fictif : suspension de session, transfert de propriété des fichiers, délégation temporaire de la boîte, message d’absence, conservation autorisée et suppression finale. Ce test révèle les dépendances cachées avant un départ réel. Il évite de conserver indéfiniment un compte actif uniquement parce que personne ne sait quels services y sont liés.
Une fois la migration stabilisée, consignez les décisions dans un registre simple : domaine principal, alias, responsables, fournisseurs autorisés à envoyer, dates de renouvellement, méthode de récupération et fréquence des contrôles. Cette documentation transforme une configuration technique ponctuelle en système administrable. Elle facilite l’audit, le support et la prochaine évolution de l’entreprise.
- Documenter le propriétaire du domaine, le fournisseur, la facturation et les comptes administrateurs.
- Informer les contacts de la nouvelle adresse et surveiller les messages manqués.
- Tester SPF, DKIM et DMARC avant de durcir la politique.
- Prévoir l’arrivée, le changement de rôle et le départ des collaborateurs.
Quelle adresse utiliser selon votre situation ?
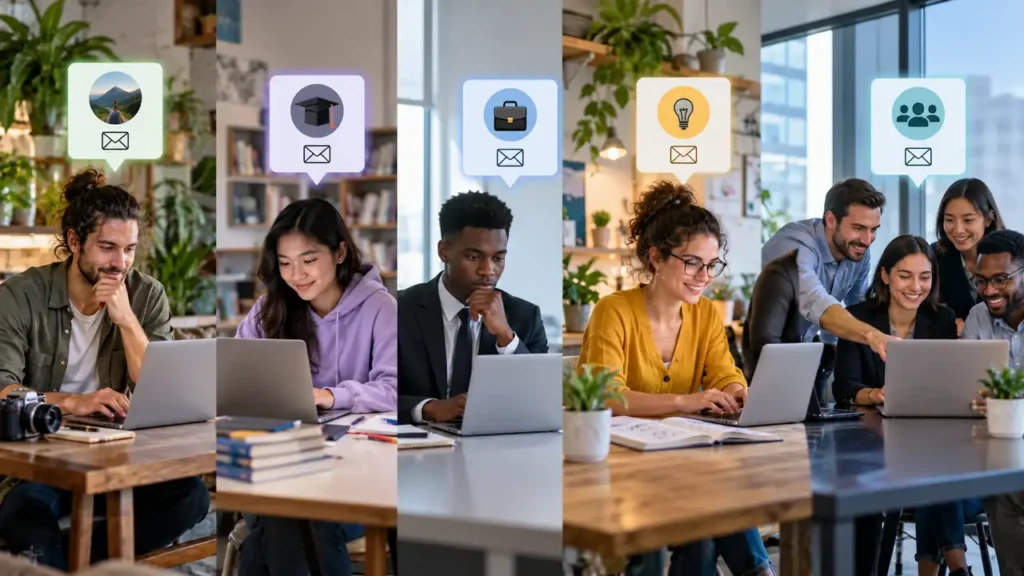
Particulier
Utilisez une adresse personnelle stable pour les démarches privées, comptes de récupération et communications familiales. Activez l’authentification multifacteur et gardez les informations de récupération à jour.
Candidat ou étudiant
Une adresse personnelle sobre basée sur votre nom peut convenir aux candidatures. Évitez les pseudonymes fantaisistes. Si vous développez une activité indépendante, passez à un domaine professionnel distinct.
Indépendant ou créateur
Utilisez votre domaine pour les prospects, contrats et factures. Conservez une adresse personnelle séparée pour la récupération et la vie privée. Une boîte unique peut suffire au départ, mais prévoyez des alias fonctionnels.
Petite entreprise ou association
Créez des comptes nominatifs, des groupes et une administration centralisée. Définissez qui possède le domaine, qui peut réinitialiser les accès et comment les données sont transférées lors d’un départ.
Entreprise réglementée
Évaluez archivage, conservation, localisation, chiffrement, journalisation et clauses contractuelles avec les équipes juridiques et de sécurité. La messagerie doit s’inscrire dans une politique globale de protection de l’information.
Pour comprendre les briques techniques qui protègent aussi les services web, lisez notre comparaison SSL et TLS ; elle complète, sans les remplacer, SPF, DKIM et DMARC.
FAQ
Peut-on utiliser Gmail comme adresse professionnelle ?
Oui, avec Google Workspace et un domaine personnalisé. Une adresse gratuite en @gmail.com reste une adresse personnelle, même si elle sert ponctuellement au travail.
Outlook est-il personnel ou professionnel ?
Outlook.com désigne un service personnel, tandis que Microsoft 365 peut héberger une messagerie professionnelle sur votre domaine. Il faut regarder l’offre et le domaine, pas seulement l’interface.
Une adresse professionnelle améliore-t-elle la délivrabilité ?
Elle permet de gérer la réputation et l’authentification du domaine, mais une mauvaise configuration ou des envois non sollicités peuvent dégrader la délivrabilité.
Faut-il une adresse différente pour chaque salarié ?
Oui, un compte nominatif améliore la sécurité et la traçabilité. Les adresses de fonction doivent être gérées par alias, groupe ou boîte partagée.
Peut-on garder son adresse professionnelle en quittant une entreprise ?
Généralement non : l’adresse appartient à l’organisation. Transférez vos comptes personnels vers une adresse privée avant le départ, dans le respect des règles internes.
Quel nom choisir pour une adresse professionnelle ?
Prénom.nom est clair pour une personne. Contact, support ou facturation conviennent aux fonctions. Évitez les noms ambigus et les chiffres inutiles.
Combien coûte une adresse professionnelle ?
Le coût dépend du domaine, du fournisseur, du stockage et des fonctions. Vérifiez les tarifs officiels et calculez le coût total par utilisateur, migration et sauvegarde comprises.
Une adresse personnelle est-elle moins sécurisée ?
Pas nécessairement. Elle peut être techniquement robuste, mais offre moins de contrôle organisationnel. La sécurité réelle dépend des réglages, du fournisseur et des pratiques.
Sources officielles consultées
- CNIL — sécuriser les sites web et les comptes
- Google Workspace — changer le domaine principal
- Google Workspace — configurer DKIM
- Google Workspace — configurer SPF
- Microsoft 365 — ajouter un domaine
- Microsoft 365 — authentification des e-mails
- RFC 7208 — SPF
- RFC 6376 — DKIM
- RFC 9989 — DMARC
Conclusion
Une adresse personnelle est conçue pour l’individu ; une adresse professionnelle organise l’identité, la continuité et la gouvernance d’une activité. Le domaine personnalisé renforce la cohérence de marque, mais sa valeur dépend de la maîtrise du domaine, de l’administration des comptes et d’une authentification correctement configurée.
Conservez les deux usages séparés. Protégez chaque compte par authentification multifacteur, ne partagez pas les mots de passe et vérifiez régulièrement les accès. Pour une activité, choisissez un service exportable et documentez la propriété du domaine. La bonne adresse est celle qui reste crédible, sûre et contrôlable lorsque l’équipe ou le fournisseur change.
